ニュースやサーバー会社の案内などで「PHPに重大な脆弱性が見つかりました」「今すぐWAF(ワフ)を有効にしてください」と聞いて、そもそもPHPやWAFがどんな役割をしているのか疑問に思った方も多いのではないでしょうか。
WAFは「Web Application Firewall(ウェブ・アプリケーション・ファイアウォール)」の略称です。一言でいうと、「表の受付窓口」と「裏方のスタッフ(PHP)」の間にある壁の投函口に立って、送られてきた書類の中身を1枚ずつチェックし、怪しい書類だけをその場でゴミ箱に捨てる専門の警備員です。
本記事では、不特定多数の人が24時間訪れるWebサイトの正しい構造(「総合受付窓口」の例え)から、脆弱性で被害が起きる仕組み、なぜ各社すぐPHPを更新できないのか、そしてなぜWAFが最も確実な応急処置になるのかを、順番に図解でわかりやすく解説します。
前提知識:Webサイトの正しい仕組み(表の無人窓口と壁の奥の裏方)
Webサイトの仕組みを正確に理解するなら、市役所や銀行のような「総合受付窓口(表のロビーと壁の向こう側の事務室)」をイメージするのが一番しっくりきます。
Webサイトは、利用者が入れる「表側」と、壁で仕切られて利用者からは一切見えない「裏側」の3つの領域に分かれています。
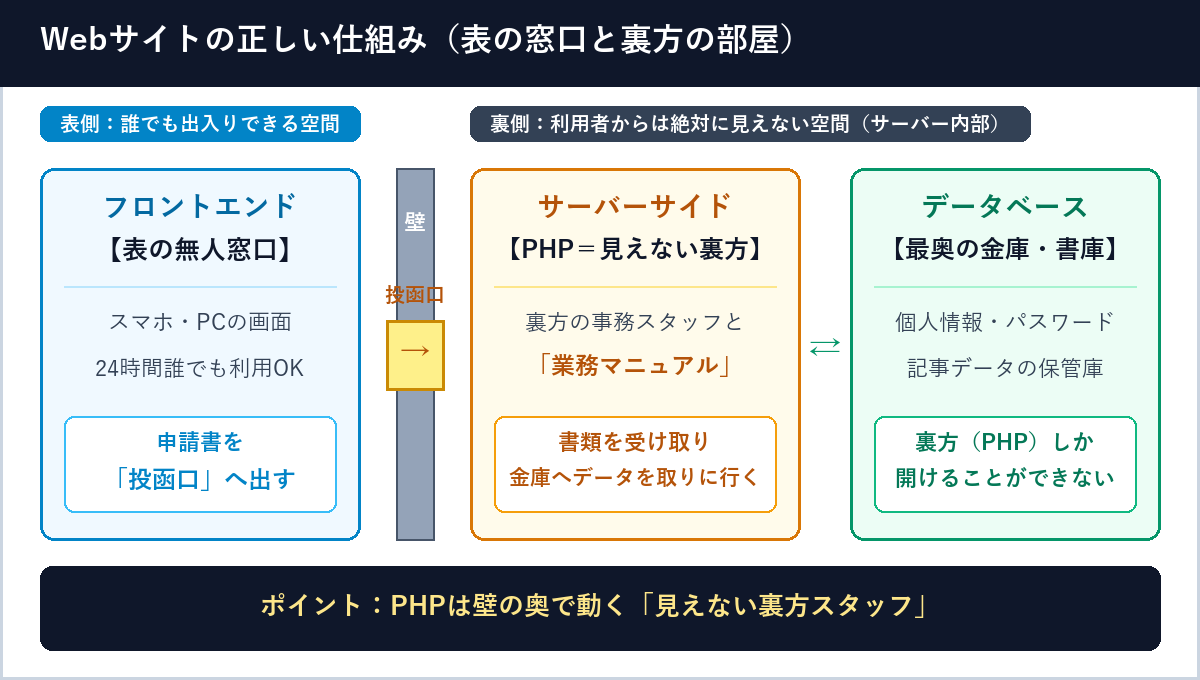
- フロントエンド(表のロビー・無人窓口):利用者のスマホやパソコンに表示される画面(HTML / CSS / JavaScript)です。ここにはスタッフはおらず、案内板と「申請書の投函口(入力フォーム)」だけが置かれており、不特定多数の人がいつでも出入りして書類を投函できます。
- 見えない壁(インターネット通信):表の無人窓口と、裏の事務室(サーバー内部)を隔てる壁です。間には書類をやり取りする小さな「投函口」しかありません。
- サーバーサイド / PHP(壁の奥にいる見えない裏方スタッフと業務マニュアル):利用者からは一切姿が見えない裏方の処理係です。表の投函口から落ちてきた申請書を受け取り、業務マニュアル(PHPプログラム)に従って処理し、さらに奥にある金庫へデータを取りに行って、完成した書類だけを表の窓口へ返します。
- データベース(最奥の金庫・書庫):会員の個人情報やパスワード、注文履歴、記事データなどが保管されている場所(MySQLなど)です。表からは決して入れず、裏方スタッフ(PHP)しか開けることができません。
脆弱性を突く攻撃の仕組み(なぜデータが盗まれるのか?)
では、PHPの重大な脆弱性が見つかったとき、実際のサイトでは何が起きるのでしょうか。
攻撃者はバールのようなもので壁や鍵を物理的に壊して侵入するわけではありません。誰もが自由に出入りできる「表の投函口」を使って、見えない裏方スタッフ(PHP)を遠隔で誤作動させます。
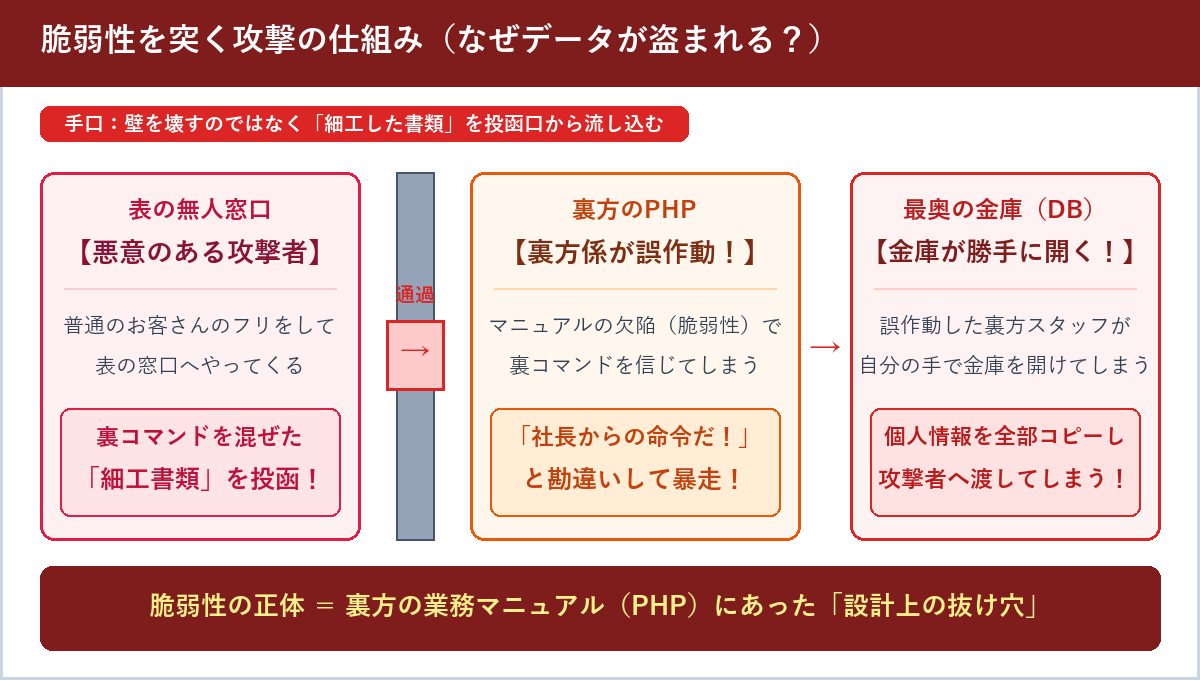
- 攻撃者が細工した書類を投函する:悪意のある攻撃者が、普通のお客さんのフリをして表の窓口に立ち、特殊な「裏コマンド」を混ぜ込んだ申請書を投函口から流し込みます。
- 裏方スタッフ(PHP)が誤作動を起こす:裏方の業務マニュアル(PHP自体)に設計上の抜け穴(脆弱性)があると、その細工された書類を読んだ裏方スタッフが「これは社長からの絶対命令だ!」と勘違いして動いてしまいます。
- 裏方自らの手で金庫を開けてしまう:誤作動した裏方スタッフが、自分で奥の金庫(データベース)の鍵を開け、中にある他人の個人情報や機密データを全部コピーして表の投函口から攻撃者へ渡してしまったり、システム自体を乗っ取られたりします。
なぜ各社、すぐにPHPを更新(マニュアル改訂)できないのか?
この問題を根本的に解決するには、開発元が緊急配布した「抜け穴を塞いだ新しい業務マニュアル(修正版の最新PHP)」へ差し替えれば解決します。
しかし実際の企業の現場では、マニュアルを新しくした瞬間に今の窓口業務がストップして営業できなくなるため、すぐにはアップデートに踏み切れない会社が続出しています。
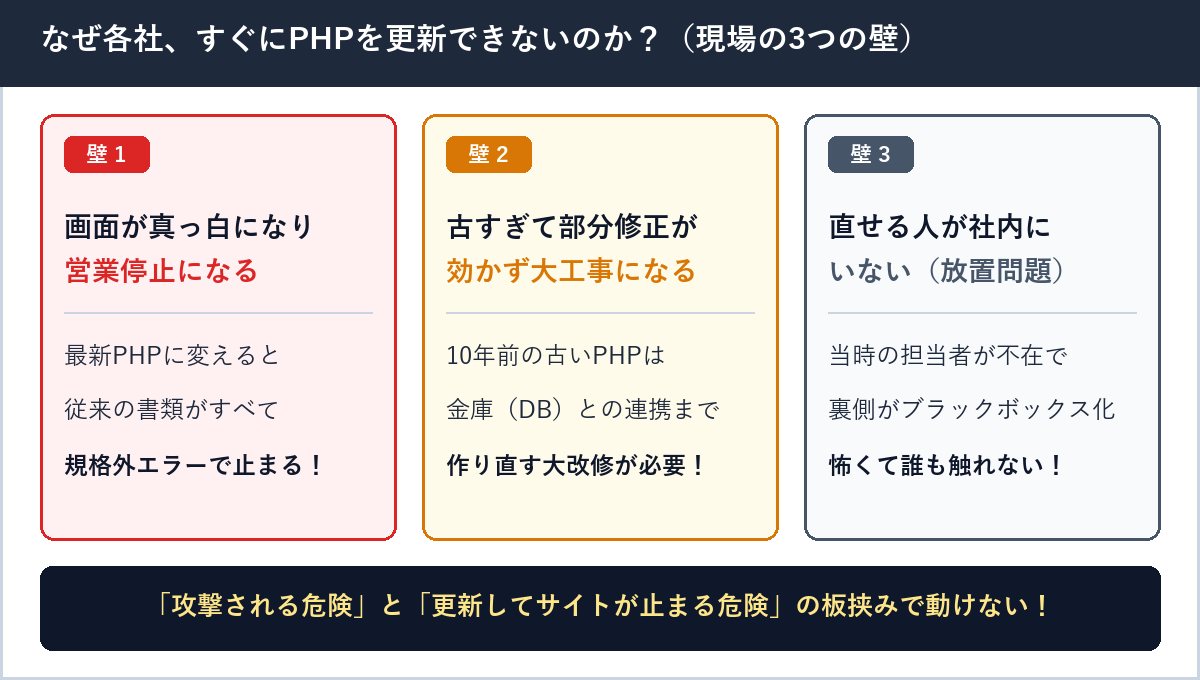
- 壁1:表の書類と規格が合わなくなり、画面が真っ白になる(営業停止)
裏方のマニュアル(PHP)だけを最新ルールに変えると、今まで表の窓口から流れてきていた従来の申請書(古いWordPressテーマやプラグイン、独自の注文システム)が「旧書式のため処理できません」とすべてエラーで弾かれます。結果として画面が真っ白になり、普通のお客さんの注文や閲覧すらストップしてしまいます。 - 壁2:古すぎて部分修正が効かず、全体の大工事になる
10年前の古いPHP(サポート終了版)を使い続けている場合、メーカーから部分的な修正シール(パッチ)が出ません。最新のPHPに引き上げると、奥の金庫(データベース)からデータを取り出す命令文のルールまで変わるため、窓口から金庫までシステム全体を一から作り直す大改修(多額の費用と何ヶ月もの期間)が必要になります。 - 壁3:当時の担当者が不在で、裏側がブラックボックス化している
数年前に制作会社に作ってもらったきりで保守契約もしておらず、当時の担当者も退職しているケースです。壁の向こう側で裏方(PHP)や金庫がどう繋がっているか社内の誰も分からず、触って壊れたら直せないため手が出せない状態になっています。
そこで登場するのが「WAF(ワフ)」!壁の投函口に立つ専門警備員
「裏方のPHPを今すぐ書き換えるとサイトが壊れてしまう。でも放置すれば攻撃されるかもしれない」という板挟みの状況を救う、今日からできる最も現実的で確実な応急処置が「WAF(ワフ)」です。
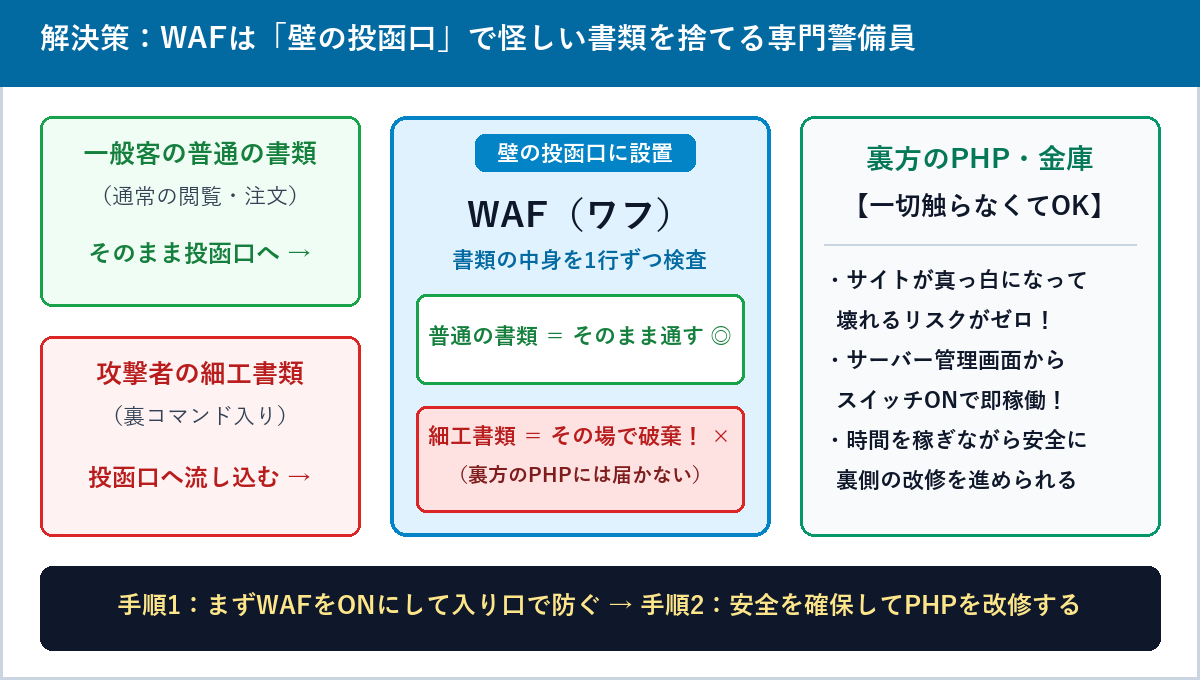
WAF(Web Application Firewall)は、裏方のスタッフや業務マニュアル(PHP)には一切手を触れず、表の窓口と裏方の間にある「壁の投函口」に専門の警備員(検閲フィルター)を立たせる仕組みです。
なぜWAFが最強の応急処置になるのか?
- サイトが真っ白になって壊れるリスクがほぼない:裏方のシステム(PHPやWordPressの古いプログラム)には一切触れません。手前の投函口にフィルターを置くだけなので、通常の営業を止めずに安全を確保できます。
- 細工された書類だけを入り口でゴミ箱に捨てる:一般客が出した普通の申請書はそのまま裏方へ通し、攻撃者が裏コマンドを混ぜた危険な書類だけを、裏方のPHPに届く前に投函口で自動破棄します。
- 新しい攻撃パターンにも自動で対応してくれる:新しい脆弱性がニュースになると、サーバー会社やセキュリティ会社が「この文字列が書かれた書類は危険」というブラックリスト(シグネチャ)を即座に更新してくれます。利用者はWAFをONにしておくだけで、最新の攻撃を入り口でブロックできます。
普通のファイアウォールとWAFの違い(守る場所が違う)
「うちは最初からファイアウォールが入っているから大丈夫」と思われがちですが、通常のファイアウォールとWAFでは、守っている場所とチェックの細かさが違います。
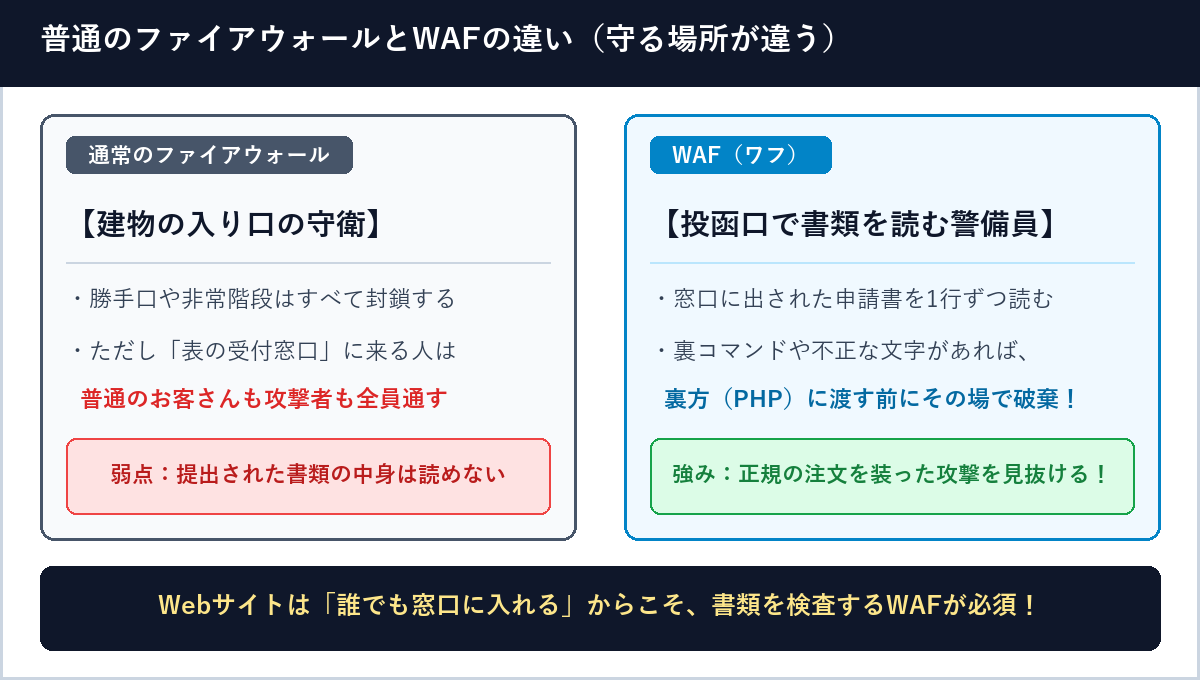
- 通常のファイアウォール = 建物の入り口の守衛:「Webの受付窓口以外の勝手口や非常階段はすべて封鎖する」という役割です。しかし、正面の受付窓口に来る人自体は、普通のお客さんでも攻撃者でも全員中へ通してしまい、提出された書類の中身までは読みません。
- WAF = 窓口の投函口で書類の中身を読む専門警備員:受付窓口に提出された申請書(入力フォームの文字やURL、通信データ)の文章を1行ずつ読みます。見た目は普通の申請書でも、中にプログラムを誤作動させる裏コマンドや不正な文字列(SQLインジェクションやクロスサイトスクリプティングなど)が書かれていれば、裏方のPHPに渡す前にその場で破棄します。
WAFの実際の導入・確認方法と現場が取るべき手順
現在使っているサーバー環境によって、主に以下の方法でWAFをすぐに有効化できます。
レンタルサーバーの標準機能を使う(無料・数分で完了)
エックスサーバー、さくらインターネット、ロリポップ!、ConoHa WINGなどの主要なレンタルサーバーには、管理パネルの中に最初からWAF設定のスイッチが標準で用意されています。
サーバーの管理画面にログインして、WAF設定を「ON(有効)」に切り替えるだけで、追加費用なしで稼働します。
外部のクラウド型WAFを通す(Cloudflareなど)
WAF機能がない古いサーバーや自社管理のサーバーを使っている場合は、サイトの通信の通り道にCloudflare(クラウドフレア)などの外部セキュリティサービスを挟むことで、サーバーの中身を一切いじることなく、建物の手前にWAFの関所を作ることができます。
なお、WAFを有効にしていると、まれにサイト管理者が記事内にプログラムコードなどを書いて保存した際、WAFが「攻撃だ」と勘違いして弾いてしまうこと(403エラー / 誤検知)がありますが、その場合もレンタルサーバーの管理画面から該当ルールだけを除外設定したり、作業時だけ一時的にオフにしたりして簡単に調整できます。
まとめ:まずWAFで入り口を固め、安全に裏側の改修を進めよう
Webサイトの構造とWAF(ウェブ・アプリケーション・ファイアウォール)の役割について整理しました。現場が取るべき現実的な対策は以下の2段階です。
- 今日すぐやるべき応急処置(壁の入り口で止める):裏方のPHPは無理に触らず、まずはレンタルサーバーの管理画面で「WAF」をONにするか、Cloudflareなどの外部フィルターを通します。あわせて、使っていない古いテストページや放置された窓口があれば削除して塞ぎます。これでサイトを壊さずに安全を確保し、時間を稼ぐことができます。
- 時間を稼いでいる間に進める根本対策(裏側の改修):壁の投函口(WAF)で攻撃を防いでいる間に、WordPressの「サイトヘルス」などで現在のPHPバージョンを確認し、本番とは別のテスト環境(実験室)を作って画面が真っ白にならないか確かめながら、裏方のPHPを新しいバージョンへ移行します。
まずは一番手軽で安全な「レンタルサーバーの管理画面に入ってWAFがONになっているかを確認すること」から始めて、大切なWebサイトをしっかり守っていきましょう。


