Webサイトの閉鎖やリニューアル、期間限定キャンペーンの終了などに伴い、「もう使わないから」と独自ドメインの契約更新を止めて手放した経験はないでしょうか。また、クレジットカードの期限切れや通知メールの見落としで、うっかりドメインを失効させてしまうケースも珍しくありません。
ここで知っておきたいのが、一度でもWebサイトとして運用された実績のあるドメインは、契約が切れて解放された瞬間に第三者や専門業者によって素早く再取得される「ドロップキャッチ(Drop Catching)」の対象になるという事実です。
本記事では、ドロップキャッチの基本的な意味と裏側の仕組み、有効期限が切れてから再取得されるまでの期間、なぜ他人が古いドメインを狙うのかという理由、そしてサーバー上の古いWordPress露出やメール傍受を防ぐための実践的な対策を図解付きで詳しく解説します。
ドロップキャッチ(Drop Catching)の基本的な意味と仕組み
ドロップキャッチ(Drop Catching)とは、元の所有者が契約を更新せずに有効期限が切れたドメインが、管理機関(レジストリ)から削除されて誰でも再登録できる状態になった瞬間に、第三者が専用システムを使って即座に取得する行為や仕組みのことです。
英語の「Drop(手放して落ちる・登録が抹消される)」と「Catch(落ちた瞬間に捕まえる)」を組み合わせた言葉で、別名「ドメインスナイピング(Domain Sniping=狙撃)」とも呼ばれます。
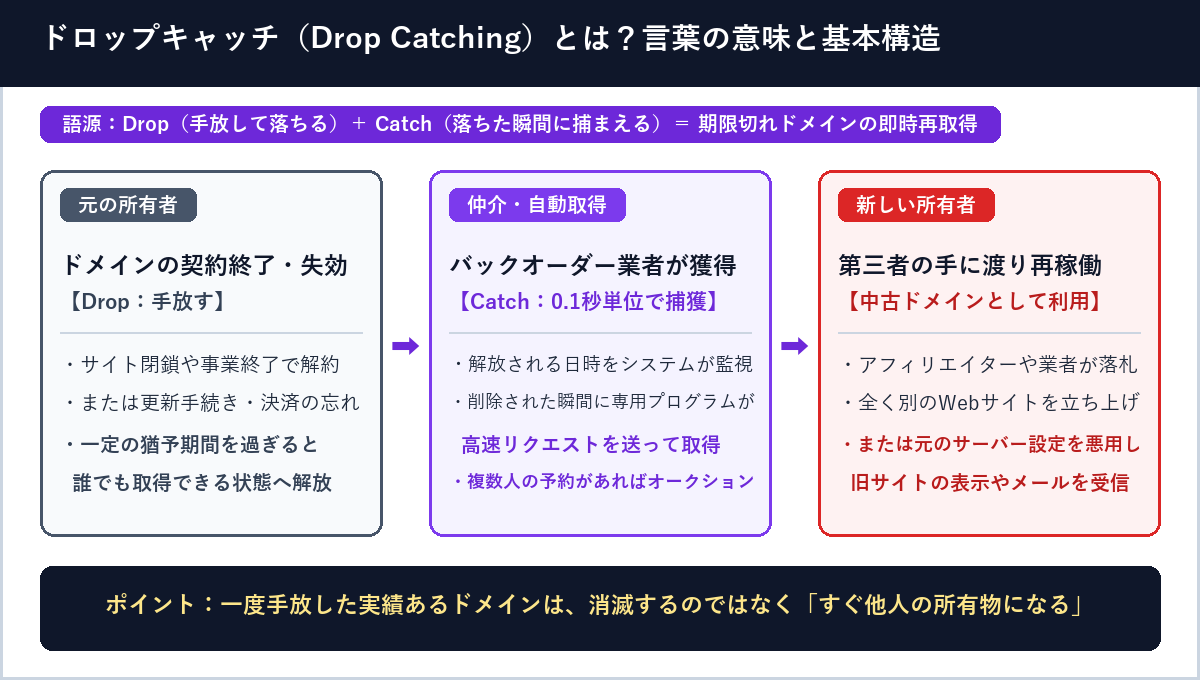
「自分が使っていた無名のドメインなんて、誰も欲しがらないだろう」と思うかもしれませんが、現在のドメイン市場では人間が手作業で探しているのではなく、世界中の「バックオーダー業者(期限切れドメイン予約取得サービス)」のプログラムが、毎日削除される何万件ものドメインを自動で監視・取得しています。
- バックオーダー業者による自動監視:世界に存在する専用業者(DropCatch、SnapNames、NameJet、国内の中古ドメイン販売業者など)は、もうすぐ削除されるドメインのリストを毎日データベース化して公開しています。
- 0.1秒(ミリ秒)単位での自動取得プログラム:ドメインの登録データが抹消されて解放(ドロップ)される瞬間、バックオーダー業者のシステムが1秒間に何百回もの登録リクエストをレジストリへ送信し、人間が手作業では到底勝てない速度でドメインを押さえます。
- オークションによる落札と再流通:同じドメインを複数の利用者が予約していた場合はそのまま業者内でオークションが開催され、最も高い金額を入札した第三者(アフィリエイター、SEO業者、海外の事業者など)の所有物になります。
有効期限が切れてからドロップキャッチされるまでの期間と流れ
独自ドメインの更新期限を1日でも過ぎたら、翌日にすぐ他人に取られてしまうわけではありません。
一般的なドメイン(.com や .net などのgTLD)には、うっかり更新を忘れた所有者を救済するための「猶予期間」が段階的に設けられており、有効期限切れから実際にドロップキャッチされるまでには合計で「約65日〜80日間」の期間があります。
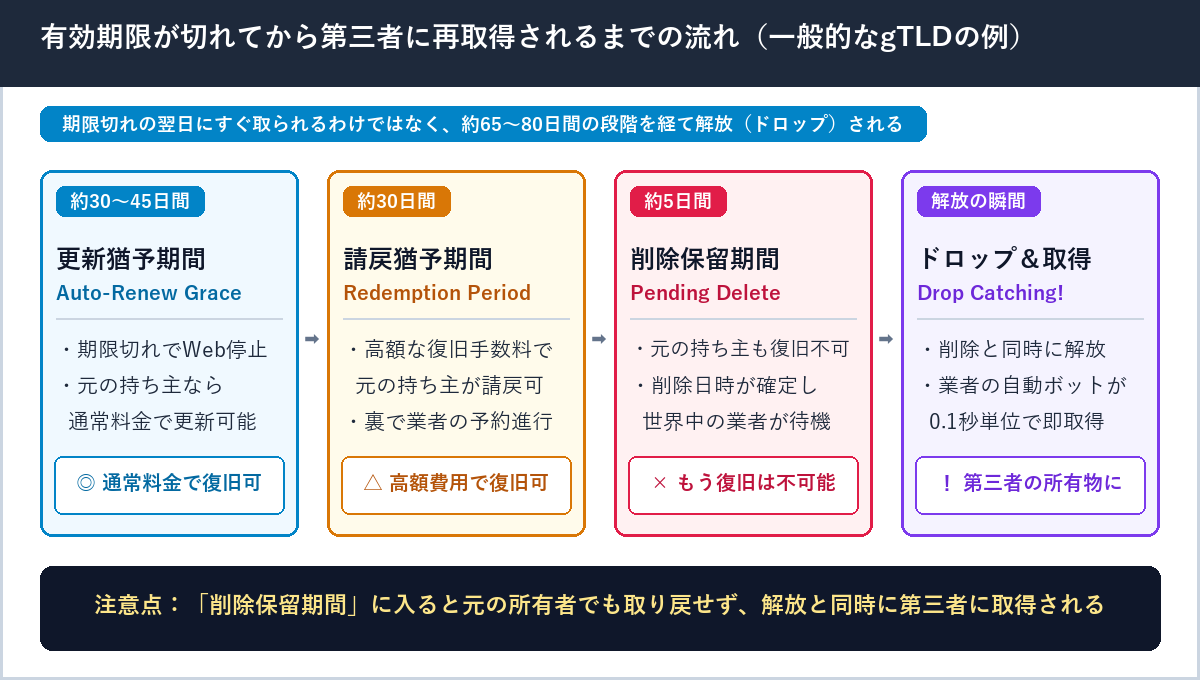
| 段階(ステータス) | 期間の目安 | Web・メールの状態と元の所有者ができること |
|---|---|---|
| 更新猶予期間 (Auto-Renew Grace Period) |
期限切れ後 約30〜45日間 |
ネームサーバーが切り替わり、Webサイトとメールが停止する。この期間中であれば、元の所有者は「通常の更新料金(年数千円)」を支払うだけで元通り復旧できる。 |
| 請戻猶予期間 (Redemption Grace Period) |
その後 約30日間 |
レジストラ側で削除手続きに入った状態。元の所有者が取り戻すには、通常の更新費に加えて「高額な復旧手数料(数千円〜数万円)」の支払いが必要になる。裏側ではバックオーダー業者での予約受付が始まる。 |
| 削除保留期間 (Pending Delete) |
その後 約5日間 |
元の所有者であっても、いくらお金を払っても一切取り戻せない期間。約5日後の「何月何日の何時何分に解放されるか」が確定し、世界中の取得ボットがスタンバイする。 |
| 解放と即時再取得 (Drop & Catch) |
削除保留終了の 瞬間(数秒以内) |
管理台帳からデータが消えた瞬間にバックオーダー業者のシステムが再登録を完了させ、新しい所有者のドメインとして稼働が始まる。 |
なお、日本の「.jp」ドメインの場合は仕組みが少し異なり、有効期限が切れた月末の翌月末まで(最大約1か月間)が復旧可能な猶予期間(Pending Delete相当)となり、その翌月1日の午前0時以降に一斉に解放されてドロップキャッチの争奪戦が行われます。
なぜ手放した古いドメインが第三者に狙われるのか(3つの目的)
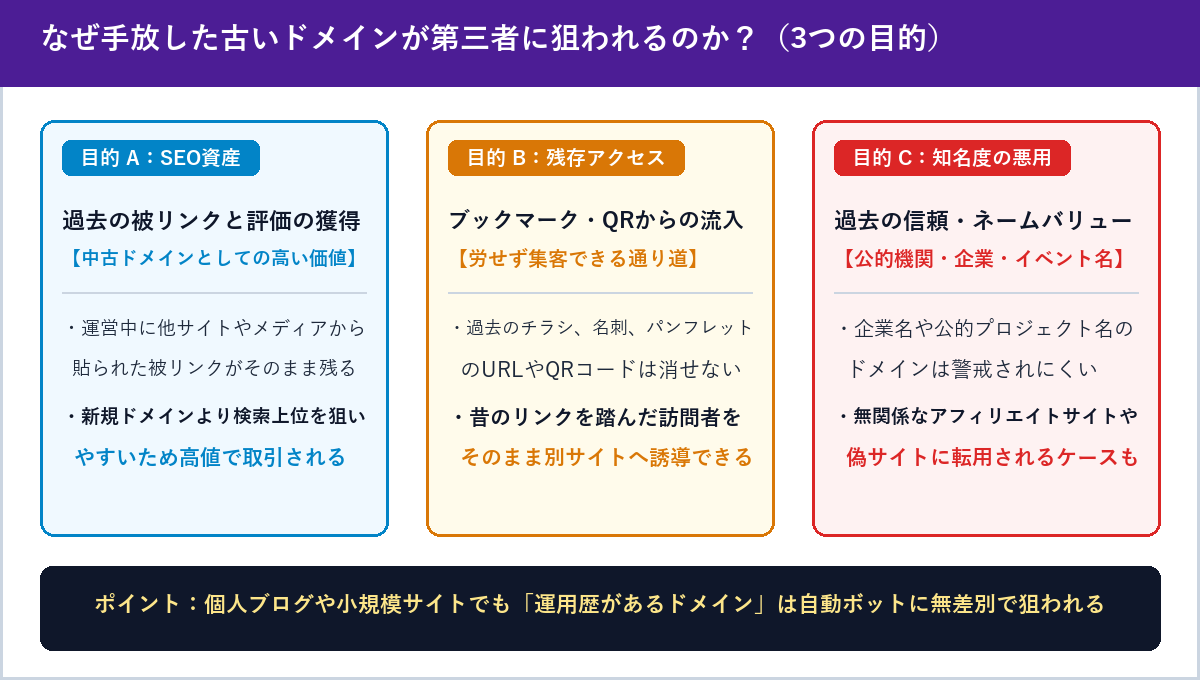
なぜ第三者は、赤の他人が使っていた古いドメインにお金を払ってまで再取得しようとするのでしょうか。そこには大きく分けて3つの明確なメリット(狙い)があります。
過去の被リンク資産とSEO評価(ドメインパワー)の引き継ぎ
最も多いのが「SEO目的(中古ドメインとしての活用)」です。
まったく新規で取得したばかりのドメインは、検索エンジンからの評価がゼロの状態からスタートするため、検索上位に表示されるまでに長い時間がかかります。しかし、過去に何年も運営されていて、ニュースメディアや自治体、他社サイト、個人ブログなどからたくさんのリンク(被リンク)を貼られていたドメインは、検索エンジンから「実績のある強いドメイン」として評価されています。そのSEO資産をそのまま引き継いでアフィリエイトサイトなどを上位表示させるために、高値で売買されています。
ブックマークや印刷物のQRコードから流れ込む「残存アクセス」の獲得
サイトを閉鎖した後も、世の中に残っているリンクはすぐには消えません。
ユーザーのブラウザのお気に入り(ブックマーク)、過去のSNS投稿、他サイトの記事内リンク、そして過去に配布したチラシ・名刺・パンフレット・商品パッケージに印刷されたURLやQRコードから、毎日一定のアクセス(残存トラフィック)が流れ込み続けます。ドロップキャッチした業者は、このアクセスをそのまま自分の広告サイトへ誘導して収益化することができます。
過去の知名度・信頼性の悪用(なりすまし・不審サイトへの転用)
過去に公的機関のキャンペーンや地域のイベント、著名な企業・店舗が使っていたドメインは、URLの文字列自体に知名度があり、見る人に安心感を与えます。悪質な業者がこうしたドメインを再取得し、過去の外観を真似た偽サイト(Wayback Machineの魚拓データから復元したサイト)を作って詐欺広告やフィッシングサイトへ誘導するケースも報告されています。
ドロップキャッチされたときに発生する4つの実務リスク
手放したドメインが第三者にドロップキャッチされると、元の所有者やその顧客に以下のような思わぬ実害が降りかかることがあります。
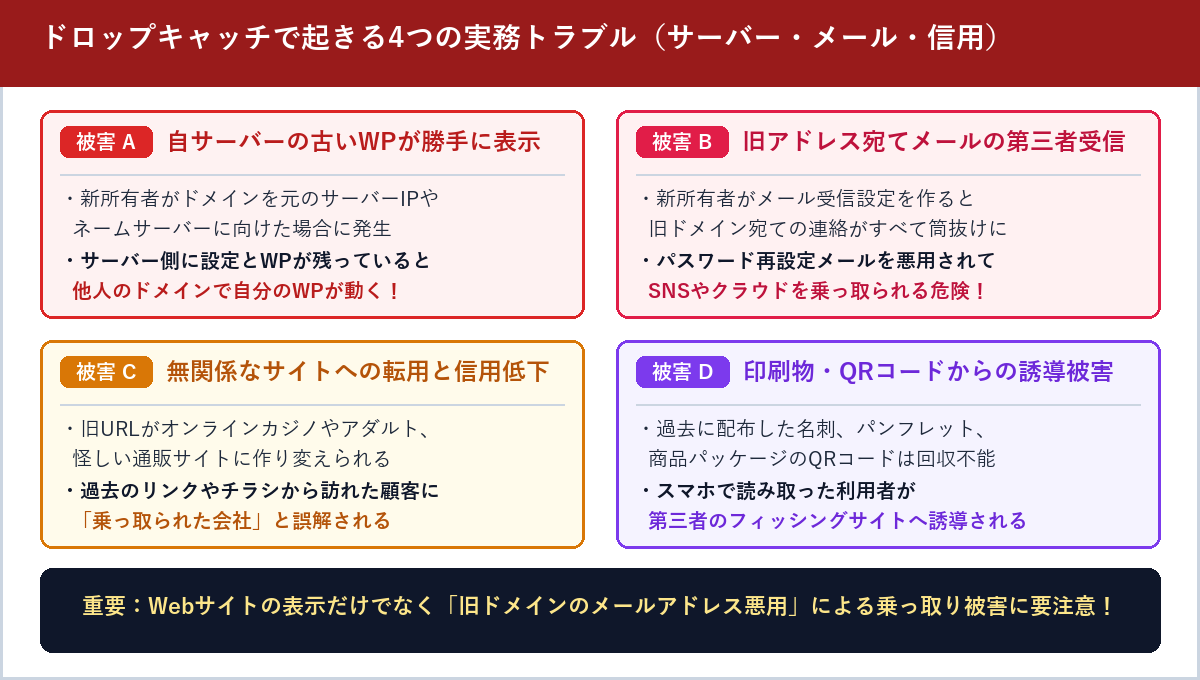
自分のレンタルサーバー上の古いWordPressが勝手に表示される
独自ドメインを廃止してもサーバー上のWordPressが危ない理由でも解説している通り、元の所有者がレンタルサーバーの管理画面で「そのドメインの登録設定(バーチャルホスト設定)」と「WordPressのファイル」を削除せずに放置していた場合に起こるトラブルです。
ドメインを再取得した新しい所有者が、過去のDNS履歴を見てネームサーバーやIPアドレス(Aレコード)を元のレンタルサーバーに向けた瞬間、あなたのサーバーがそのアクセスを受け入れてしまい、「他人のドメインなのに、あなたのサーバー上の古いWordPressがそのまま公開される」という異常事態が発生します。
旧ドメイン宛てのメールを第三者にすべて受信され、アカウントを乗っ取られる
見落とされがちですが、セキュリティ上きわめて危険なのが「メールの傍受」です。
新しい所有者はそのドメインの正当な持ち主となるため、メールサーバー(すべての宛先を受信するキャッチオール設定など)を自由に立ち上げることができます。すると、旧ドメインの廃止を知らない取引先や顧客が info@旧ドメイン 宛てに送った機密メールや個人情報が、すべて第三者の手元に届いてしまいます。
さらに怖いのが、旧ドメインのメールアドレスを「SNS、クラウドサービス、Amazon、銀行、Apple ID、Googleアカウント」などのログインIDとして登録したままにしていた場合です。第三者が「パスワードを忘れた場合(再設定メール送信)」を実行すると、再設定用のURLが第三者のメールボックスに届き、アカウントを簡単に乗っ取られてしまいます。
無関係なサイト(カジノ・アダルト・詐欺サイト等)に作り変えられ信用を失う
ドロップキャッチされたドメインの多くは、オンラインカジノの宣伝サイトやアダルトサイト、怪しい海外通販サイトなどに作り変えられます。ドメインが手放されたという事情を知らない一般の顧客や取引先が昔のリンクからアクセスすると、「あの会社はこんな怪しいサイトに変わってしまったのか」「サイトを乗っ取られて放置している危ない会社だ」と誤解され、現在の本業のブランドイメージまで大きく傷ついてしまいます。
配布済みのチラシ・名刺・商品パッケージのQRコードが悪用される
Web上のリンクであれば後から削除できますが、すでに世の中に配ってしまった紙のチラシ、パンフレット、名刺、書籍、商品の外箱などに印刷された「旧ドメインのQRコード」は回収できません。お客さまがスマホでそのQRコードを読み取った際、ドロップキャッチした第三者のフィッシングサイトやウイルス配布サイトへ直接飛ばされてしまうリスクがあります。
ドロップキャッチ被害を未然に防ぐための4つの実務対策
一度「削除保留期間(Pending Delete)」に入って第三者にドロップキャッチされてしまったドメインは、原則として取り戻すことができません(相手から高額で買い戻す交渉をするしかなくなります)。
そのため、ドメインを運用中、あるいはこれから手放そうとする段階で以下の4つの対策を確実に実施しておくことが重要です。
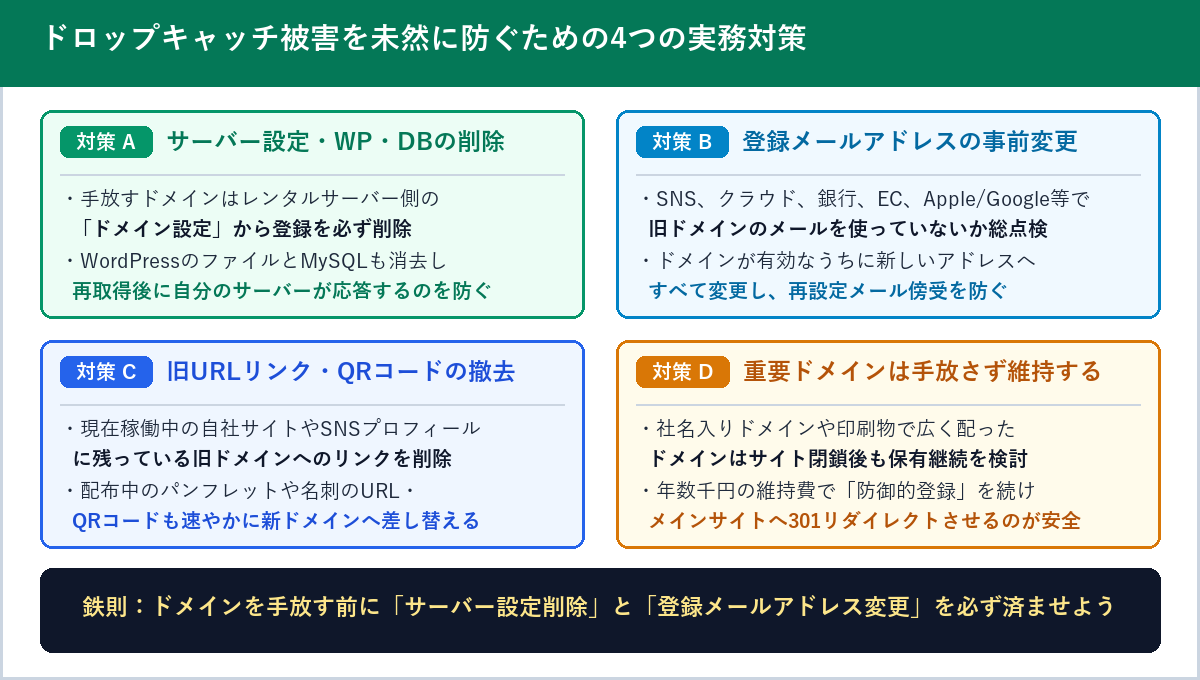
- レンタルサーバーの「ドメイン設定」「WordPressファイル」「データベース」を削除する:ドメインを手放すと決めたら、レンタルサーバーのコントロールパネルから該当ドメインの登録設定自体を削除し、フォルダ内のWordPressファイルとMySQLデータベースも消去します。これで万が一再取得されて元のIPアドレスに向けられても、自分のサーバーが応答することはなくなります。
- 旧ドメインのメールアドレスで登録している外部サービスをすべて変更する:ドメインの有効期限が切れる前に、そのドメインのメールアドレス(
〇〇@旧ドメイン)を登録しているSNS、クラウドツール、サーバー契約、ECサイト、各種管理画面の登録アドレスをすべて新しいメールアドレスへ変更します。有効期限が切れてメールが受信できなくなってからでは、認証コードが受け取れず変更できなくなるケースがあるため、必ず期限前に行いましょう。 - 稼働中サイトやSNS、印刷物から旧ドメインのリンク・QRコードを撤去する:現在運営しているメインサイトや関連サイト、SNSのプロフィール欄、メールの署名欄などに旧ドメインへのリンクが残っていないか点検して削除します。あわせて、配布中のパンフレットや名刺のQRコードも速やかに差し替えます。
- 企業名入りドメインや印刷物で配った重要ドメインは「手放さずに維持」する:社名やブランド名が入ったドメイン、あるいは大量の印刷物・看板・商品パッケージにQRコードを載せたドメインは、サイト閉鎖後も「年間数千円の保険料(防御的登録)」と割り切ってドメイン契約だけ維持し続けるのが最も安全です。古いドメインにアクセスが来た場合は、現在の公式サイトへ自動転送(301リダイレクト)するように設定しておけば、残存アクセスも逃さず安全に保護できます。
うっかり失効(更新忘れ)を防ぐための基本設定
「手放すつもりはなかったのに、更新を忘れてドロップキャッチされてしまった」という事故を防ぐため、現在使用している大切なドメインは、ドメイン管理会社(レジストラ)の管理画面で必ず「自動更新(オートリニューアル)」をONにし、登録しているクレジットカードの有効期限と、更新通知を受け取るメールアドレス(そのドメイン自身のメールではなく、Gmailなどの外部でも確実に読めるアドレス)を最新に保っておきましょう。
まとめ
ドメインの「ドロップキャッチ(Drop Catching)」の仕組みと、手放したドメインが引き起こすリスク・対策について解説しました。最後に重要なポイントを整理します。
- ドロップキャッチとは:有効期限が切れて解放された独自ドメインを、バックオーダー業者や第三者が自動プログラムでコンマ数秒のうちに再取得する仕組み。
- 失効から再取得までの流れ:更新猶予期間(約30〜45日)と請戻猶予期間(約30日)を過ぎ、削除保留期間(約5日)に入ると元の所有者でも取り戻せなくなり、解放と同時に第三者の手に渡る。
- 狙われる3つの理由:過去の被リンクによるSEO評価(ドメインパワー)、ブックマークやQRコードからの残存アクセス、過去の知名度や信頼性を利用するため。
- 手放す際の必須対策:レンタルサーバー側の「ドメイン設定・WordPressファイル・データベース」を必ず削除し、旧ドメインのメールアドレスで登録しているWebサービスを期限前にすべて別アドレスへ変更する。重要なドメインは年数千円の維持費で保有し続ける(防御的登録)のが最も確実。
「使わなくなったドメインは放置すれば自然に消える」のではなく、「手放した瞬間に見知らぬ第三者の所有物として再稼働する」という前提に立って、サーバー設定の整理やメールアドレスの移行を計画的に進めていきましょう。


