2026年10月21日に公表されたPHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)は、内閣官房やIPAなどの政府機関が異例の事前注意喚起を行うほど深刻なセキュリティ問題です。
WordPressでブログや企業のホームページを運営している方が強く警戒しなければならないのは、「管理画面のパスワードをどれだけ複雑にしていても、セキュリティプラグインを入れていても、それらを素通りしてサーバーを乗っ取られる危険がある」という点です。対策を後回しにして放置すれば、サイトの改ざんや個人情報の流出、他社への攻撃の踏み台にされる恐れがあります。
本記事では、専門用語をできるだけ使わずに「なぜWordPressサイトが深刻な危険にさらされるのか」という理由と、被害を防ぐために今すぐ実行すべき緊急確認・対策手順を解説します。
なぜWordPressのセキュリティプラグインだけでは防げないのか?
WordPressの本体の仕組みやテーマ、プラグインは、すべて裏側で「PHP」というプログラム言語を使って動いています。
通常、WordPressの防犯対策といえば「ログイン画面のURLを変える」「二段階認証を設定する」「セキュリティプラグイン(SiteGuardやWordfenceなど)を入れる」といった対策を行います。
しかし、今回の脆弱性が極めて危険なのは、WordPressのプログラムやセキュリティプラグインが動き出すよりも前の「土台であるPHPが通信を受け取る段階」で攻撃が成立してしまうからです。
玄関(WordPressログイン画面)に鍵をかけていても、土台(PHP)から侵入される
私たちが管理している「WordPress」を地上に建っている家にたとえると、「PHP」はその家を支えるサーバー内の土台(基礎)です。
今回の攻撃は、玄関のドア(WordPressのログイン画面)を通らずに、建物の土台であるPHPの弱点を直接突いて侵入してきます。そのため、「WordPress本体やプラグインは最新だから大丈夫だろう」と油断して古いPHPのまま放置していると、無防備に攻撃を許してしまうことになります。
放置は厳禁!WordPress管理画面で「今のPHPバージョン」を緊急確認する手順
まずは自分のWordPressサイトが現在どのバージョンのPHPで動いているのかを、今すぐ確認してください。WordPressの管理画面(ダッシュボード)にある「サイトヘルス」から調べることができます。
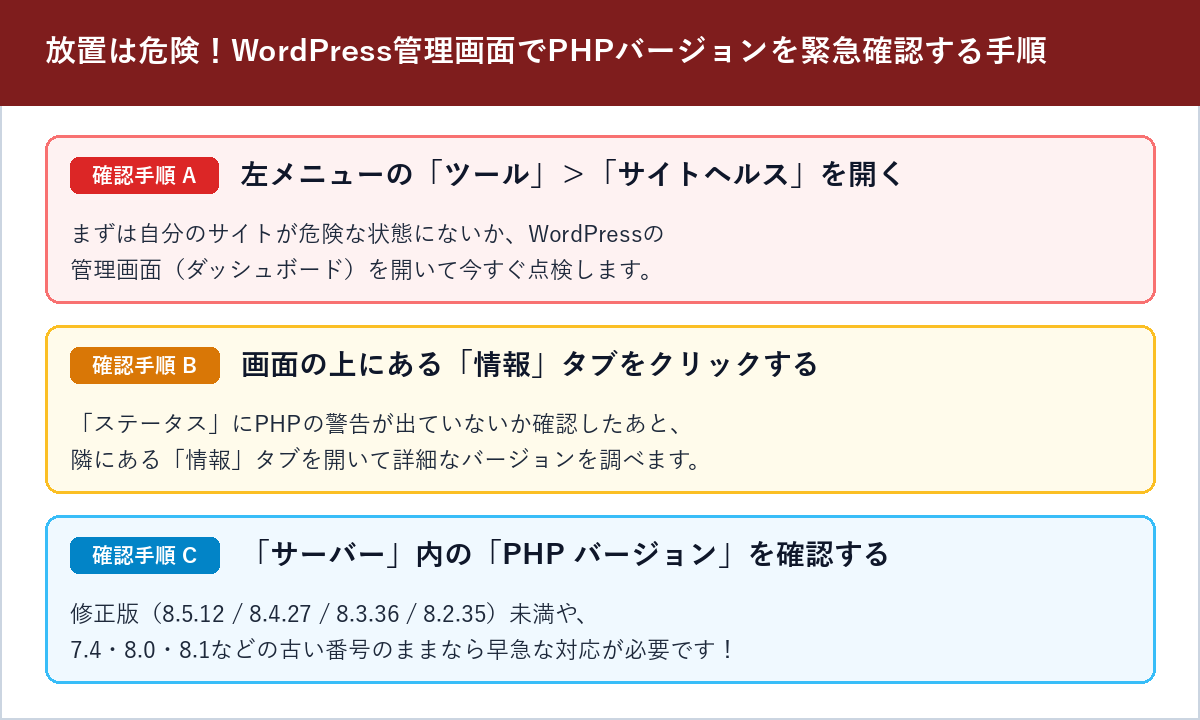
管理画面での確認ステップ
- 確認手順A:WordPress管理画面にログインし、左メニューの「ツール」>「サイトヘルス」を開きます。
- 確認手順B:画面上部の「ステータス」と「情報」のうち、右側の「情報」タブをクリックします。
- 確認手順C:一覧の中の「サーバー」をクリックして開き、「PHP バージョン」の数字を確認します。
バージョン番号の判定基準(必ずチェックしてください)
- 修正済みの安全なバージョン:「8.5.12」「8.4.27」「8.3.36」「8.2.35」以降(またはレンタルサーバー会社が緊急パッチを適用した旨を発表しているバージョン)
- 早急な切り替えが必要な危険な状態:「7.4.x」「8.0.x」「8.1.x」などのすでにサポートが終了している古いバージョンを使っている場合、または上記の修正版より前の番号のままになっている場合
不具合を防いで確実に守る!WordPressでPHPを更新する手順
古いPHP(7.4や8.0など)を使い続けている場合は、レンタルサーバーの管理画面から速やかに新しいPHP(8.3 / 8.4 / 8.5系)へ切り替える必要があります。
ただし、古いプラグインが入ったまま急にPHPだけを切り替えると、互換性の問題で画面エラーが出ることがあるため、以下の手順に沿って確実に実施してください。
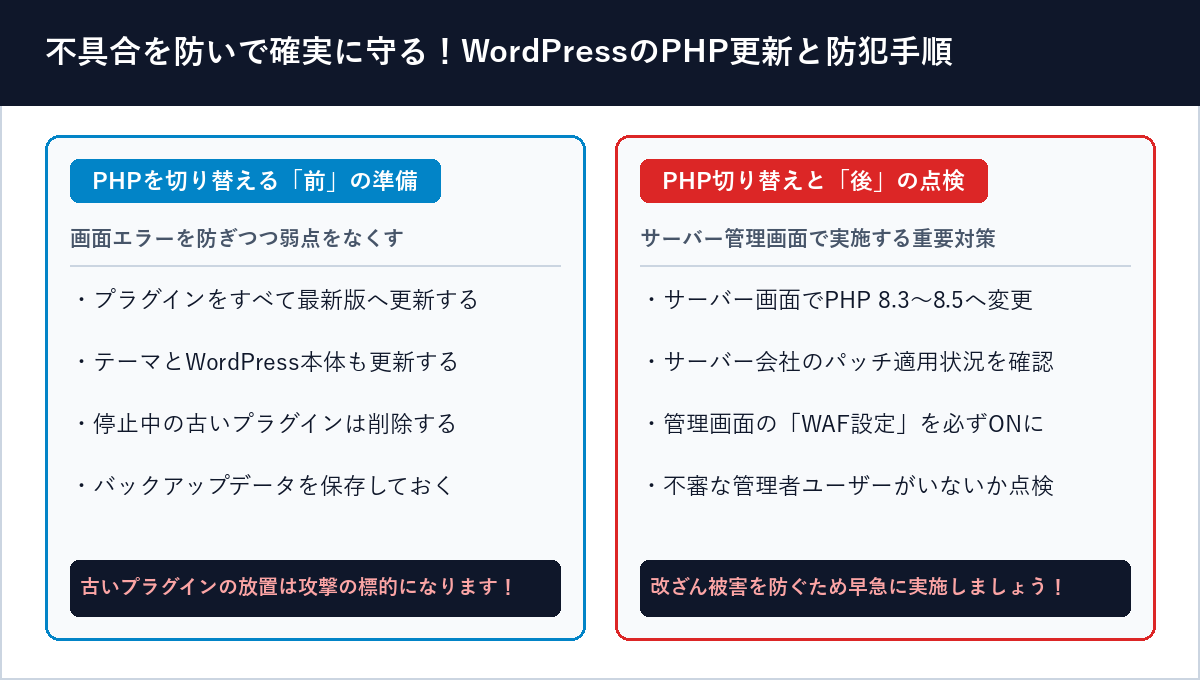
PHPを切り替える「前」にプラグインとテーマを最新化する
まずはWordPressの「ダッシュボード」>「更新」を開き、プラグイン・テーマ・WordPress本体をすべて最新版へアップデートしてください。
古いバージョンのプラグインは、PHP切り替え時の画面エラーの原因になるだけでなく、それ自体が攻撃者に狙われる重大なセキュリティホールになります。あわせて、万が一に備えてバックアッププラグイン等で最新のバックアップデータを保存しておきましょう。
レンタルサーバーの管理画面でPHPを切り替え、パッチ適用状況を確認する
エックスサーバー、さくらインターネット、ConoHa WING、ロリポップなどのサーバー管理画面(PHP Ver.切替)を開き、サポート対象である「PHP 8.3」「PHP 8.4」「PHP 8.5」へ変更します。
あわせて、利用しているレンタルサーバー会社の公式サイト(「メンテナンス情報」や「重要なお知らせ」)を必ず確認し、自分が使っているサーバーに今回の脆弱性対策パッチが適用済みかどうかをチェックしてください。
なお、PHPを切り替えた直後にサイトを表示して、もし古いプラグインが原因でエラー画面が出た場合は、一度サーバー管理画面で元のバージョンに戻せば表示は復旧します。その上で、原因となっている古いプラグインを特定して削除・代替し、必ず新しいPHPへ移行を完了させてください(「エラーが出るから古いPHPのまま放置する」のは非常に危険です)。
すでに狙われていないか?WordPressで今すぐ行うべき3つの防犯点検
今回の脆弱性は公開直後から世界中のサーバーに対するスキャンや攻撃が懸念されています。PHPの確認・更新とあわせて、以下の3点を必ず点検してください。
| 緊急点検項目 | 具体的な対策と確認内容 |
|---|---|
| サーバーの「WAF設定」を必ずONにする | レンタルサーバーの管理画面にある「WAF(ウェブアプリケーションファイアウォール)」がOFFになっていると、外部からの不正な通信がそのままPHPに届いてしまいます。すべての項目を必ず「ON(有効)」にしてください。 |
| 停止中の古いプラグイン・テーマを残さず削除する | WordPressで「無効化」してあるだけのプラグインや、使っていないテーマのファイルもサーバー上には残っており、攻撃の踏み台にされるリスクがあります。使っていないものは残さず「削除」してください。 |
| 不審な管理者ユーザーや改ざんがないか確認する | WordPress管理画面の「ユーザー一覧」に見覚えのない管理者アカウントが追加されていないか、身に覚えのないプラグインや不審な投稿が作られていないかを厳重にチェックしてください。 |
まとめ:後回しにせず今すぐWordPressとサーバーの点検を
PHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)からWordPressサイトを守るために、今すぐ実施すべき重要ポイントを整理します。
- 強い危機感を持つ:今回の脆弱性はWordPressのログイン認証やセキュリティプラグインが動く前の段階で悪用されるため、未対策のまま放置するとサイト乗っ取りや改ざんに直結します。
- 「サイトヘルス」とサーバー画面を今すぐ確認:「ツール > サイトヘルス > 情報 > サーバー」で現在のPHPバージョンを確認し、古いPHP(7.4 / 8.0 / 8.1等)を使っている場合は直ちに最新系列(8.3 / 8.4 / 8.5)へ移行します。
- WAFの有効化と侵害チェック:レンタルサーバーの「WAF設定」を必ずONにし、不要なプラグインの削除と不審な管理者ユーザーの有無を点検してください。
今回の脆弱性に関するサーバー全般の対策や、政府機関が緊急注意喚起を出した背景については、以下の記事もあわせてご確認ください。
・PHPの重大な脆弱性への対策まとめ|WordPress・サイト運営者がやるべき3つのこと(2026年10月)
・PHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)とは?政府機関の注意喚起とアップデート・緩和策まとめ(2026年10月21日)


