2026年10月21日に公表されたPHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)は、政府機関が異例の事前注意喚起を行うほど深刻な問題です。
ログイン認証などを一切通らずに外部からサーバーを乗っ取られる危険があり、「レンタルサーバーだから勝手に守られるだろう」と思い込んで古いPHPのまま放置していると、サイトの改ざんや情報漏洩などの重大な被害に遭う恐れがあります。
本記事では、PHPの重大な脆弱性のニュース概要をふまえ、専門用語をできるだけ使わずに、サイト運営者が被害を防ぐために今すぐ実行すべき3つの緊急対策を解説します。
まずは結論!サイトを守るためにやるべき「3つの基本対策」
今回の脆弱性は「ログイン画面を通らずに、外から怪しいデータを送りつけてサーバーを乗っ取る」という危険なものですが、対策として押さえるべきポイントは次の3つだけです。
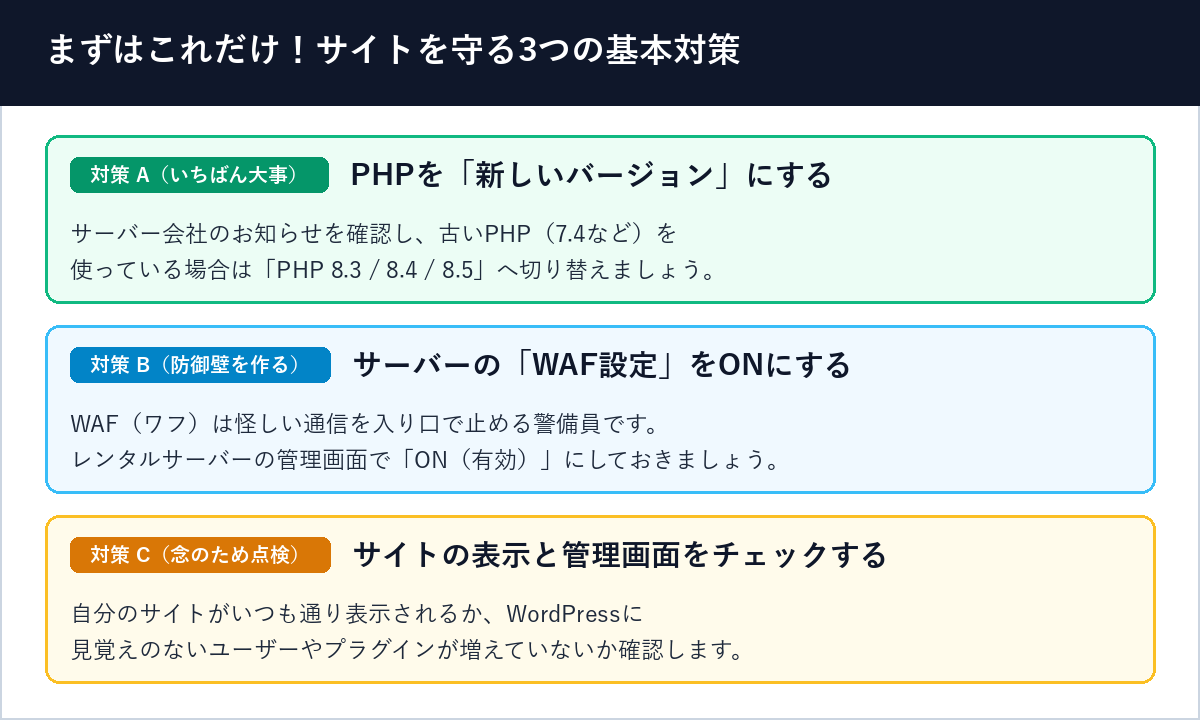
- PHPを「新しいバージョン」にする:セキュリティ修正が適用された新しいPHP(PHP 8.3 / 8.4 / 8.5 など)を使うようにします。
- サーバーの「WAF設定」をONにする:怪しい通信を入り口でブロックしてくれる防御機能(WAF)を有効にします。
- サイトの表示と管理画面をチェックする:自分のサイトが普段通り表示されるか、見覚えのない変化がないかを念のため確認します。
使っているサーバー別!具体的なやることリスト
具体的にどんな操作をすればいいかは、あなたが「一般的なレンタルサーバー」を使っているか、「自社専用のサーバー(VPS・クラウド等)」を使っているかによって分かれます。
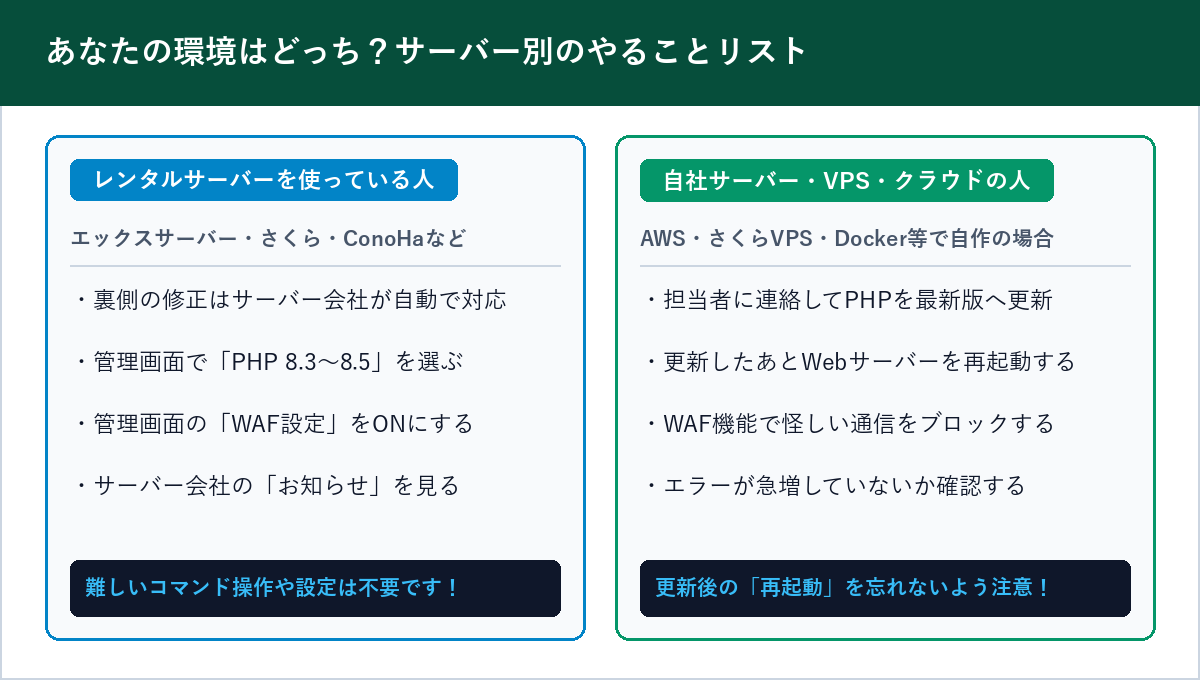
レンタルサーバー(エックスサーバー・さくら・ConoHa・ロリポップ等)の人
WordPressでブログやホームページを運営している方の大半はこちらに当てはまります。
一般的なレンタルサーバーでは、一番むずかしい裏側の修正作業(セキュリティパッチの適用)は、サーバー会社が自動的に行ってくれます。そのため、私たちが自分でプログラムを書き換えたりする必要はありません。
レンタルサーバーを使っている方が、管理画面(サーバーパネル)で確認しておきたいのは次の3点です。
| 確認する場所 | やること・チェック内容 |
|---|---|
| サーバー会社の「お知らせ」 | 公式サイトの「メンテナンス情報」や「障害・お知らせ」を開き、PHPのセキュリティ対応が完了しているか確認します。 |
| 管理画面の「PHP Ver.切替」 | もし「PHP 7.4」や「PHP 8.0」などの古いバージョンのままになっている場合は、推奨されている「PHP 8.3」「PHP 8.4」「PHP 8.5」へ切り替えます。 |
| 管理画面の「WAF設定」 | サーバー管理画面にある「WAF(ウェブアプリケーションファイアウォール)設定」を開き、すべての項目が「ON(有効)」になっているか確認します。 |
自社サーバー・VPS・クラウド(AWS等)を使っている人
会社のシステムや独自構築したWebサービスなどで、サーバー自体を自分たちで管理している場合、自動では更新されません。システム担当者や制作会社・保守業者に連絡し、次の対応を行ってもらいましょう。
- PHPを修正済みバージョンへ更新する:対策済みの「PHP 8.5.12」「PHP 8.4.27」「PHP 8.3.36」「PHP 8.2.35」以降へアップデートします。
- 更新したあとにサーバーを再起動する:アップデートしただけでは古いプログラムが動いたままになることがあるため、必ずWebサーバーやPHPのプログラムを再起動します。
- すぐに更新できない場合はWAFや設定で防ぐ:システムの都合で今すぐ更新できない場合は、CloudflareやAWS WAFなどのセキュリティ機能を有効にし、怪しい通信や大きすぎるデータの送信をブロックする応急処置をとります。
なぜ「PHPの切り替え」と「WAF」で守れるの?
「なぜこの2つを確認するだけで安心なの?」という理由も、かんたんに整理しておきましょう。
古いPHPのままだと、最新の修理(サポート)が受けられないことがある
PHPにはスマートフォンのOS(iOSやAndroid)と同じように「サポート期限」があります。
すでにサポートが終了している古いバージョン(PHP 7.4 や 8.0、8.1 など)をずっと使い続けていると、新しい弱点が見つかったときに修正プログラムが提供されないことがあります。また、新しいバージョン(PHP 8.3〜8.5)に切り替えることで、セキュリティが安全になるだけでなく、サイトの表示スピードが速くなるという嬉しいメリットもあります。
WAF(ワフ)は「怪しい通信を入り口で止める警備員」
今回の脆弱性を悪用する攻撃者は、サーバーのメモリをパンクさせるような「異常に大きなデータ」や「細工された特殊なデータ」を送りつけてきます。
レンタルサーバーやクラウドに備わっている「WAF(ワフ)」をONにしておくと、そうした不審なアクセスをホームページの入り口(水際)で見つけ出し、中に入る前に自動でブロックしてくれます。まだONにしていない方は、この機会にぜひ有効にしておきましょう。
念のためやっておきたい「サイトの安全チェック」
サーバーの設定を確認したら、最後に自分のサイトに変わったところがないか、次の3つを軽くチェックしておくとさらに安心です。
- サイトを実際に開いてみる:パソコンやスマホから自分のサイトのトップページや記事ページを開き、画面が真っ白になっていないか、変なエラー文字が出ていないかを確認します。
- WordPressの「ユーザー一覧」を見る:WordPressの管理画面にログインし、「ユーザー」メニューの中に自分が作った覚えのない「管理者アカウント」が勝手に追加されていないかを確認します。
- 見覚えのないプラグインがないか見る:同じくWordPressの「プラグイン」メニューを開き、自分がインストールした覚えのない怪しいプラグインが増えていないかを確認します。
まとめ
PHPの重大な脆弱性に対する、サイト運営者向けの具体的な対策をまとめます。
- レンタルサーバー利用者も放置は禁物:サーバー会社のパッチ適用状況を確認し、古いPHP(7.4 / 8.0 / 8.1等)のまま放置せず、管理画面で新しいPHP(8.3〜8.5)へ切り替えます。
- WAF設定を必ずONに:外部からの不正な通信を入り口で遮断するため、管理画面の「WAF設定」がすべて有効になっているか確認します。
- 自社サーバー・VPSの場合:管理担当者に連絡してPHPを修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)へ更新し、必ずサーバーを再起動してもらいます。
- サイトの侵害チェック:不審な管理者アカウントや見覚えのないプラグインが追加されていないかを厳重に点検してください。
WordPressの管理画面(サイトヘルス)での具体的な確認手順や、今回の脆弱性に関するニュースの背景については、以下の記事もあわせてご確認ください。
・PHPの重大な脆弱性がWordPressに与える危険性と今すぐ行うべき緊急対策(2026年10月)
・PHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)とは?政府機関の注意喚起とアップデート・緩和策まとめ(2026年10月21日)


