















Webサイトの裏側で使われているサーバーやシステム構成を調べたとき、「PaaS:Amazon Web Services」「CDN:Amazon CloudFront」「Webサーバー/リバースプロキシ:Nginx」とだけ表示され、裏側のプログラミング言語(PHPなど)が一切見えないサイトに出会うことがあります。
また、AWS(Amazon Web Services)でシステムを構築・運用する際、「AWSに対してPHPの環境を経由させることで、セキュリティを高める方法はあるのか?」と疑問に思う方も多いのではないでしょうか。
結論からお伝えすると、「表側のAWS(CloudFront+Nginx)で裏側のPHPの存在を隠す防御」と、「裏側のAWSリソース(S3やデータベース等)へ直接アクセスさせず、必ずPHPの環境(関所)を経由させる防御」の2つを組み合わせる手法は、実際の企業サイトやWebアプリケーションで非常に広く使われている堅牢なセキュリティ設計です。本記事では、その仕組みと具体的な実践方法を図解イラストとともに分かりやすく解説します。
まずは結論!AWSとPHPを組み合わせてセキュリティを高める「2つの方向性」
「AWS(Amazon Web Services)」と「PHPの環境」を組み合わせてセキュリティを強化する方法には、大きく分けて次の2つのアプローチがあります。
- 表側の防御(CloudFront + Nginx → PHP):
インターネットの最前線にAWSのCDN(CloudFront)とリバースプロキシ(Nginx)を盾として置き、裏側で動いているPHPのバージョン情報やサーバーのIPアドレスを外部から隠蔽する。 - 裏側の関所(ブラウザ → PHP環境を経由 → AWS S3 / DB):
AWSのファイル置き場(Amazon S3)やデータベース(RDS)、各種APIをインターネットへ直接公開せず、必ず「PHPの環境(ログイン確認・権限チェック・入力検査を行う中継プログラム)」を経由してからAWSのデータをやり取りする。
この2つがそれぞれどのように働いているのか、順番に詳しく見ていきましょう。
なぜ「PaaS:Amazon Web Services」と出てPHPが見えないのか?(表側の多層防御)
まずは、あるWebサイトの技術構成を外部から調べたときの表示結果を見てみましょう。
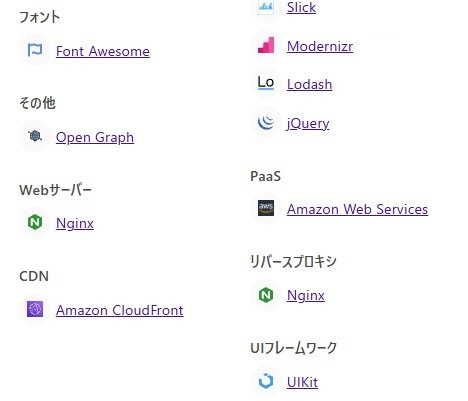
この画面では、以下のインフラ構成が確認できます。
- PaaS:Amazon Web Services(AWS Elastic BeanstalkやECS、EC2などのAWS基盤)
- CDN:Amazon CloudFront(AWSの高速配信&セキュリティ防御ネットワーク)
- Webサーバー / リバースプロキシ:Nginx(エンジンエックス)
実際にはその裏側でPHP(あるいはWordPressやLaravelなどのPHPフレームワーク)が動いていたとしても、上記のように「外部からはPHPの存在やバージョンが一切見えない状態」にするのは、セキュリティを高めるための非常に重要なテクニックです。
理由そのA:攻撃者に「PHPのバージョン」を教えないため(ヘッダー隠蔽)
初期設定のままのPHPサーバーは、ブラウザへ画面データを返す際、目に見えない通信情報(HTTPレスポンスヘッダー)の中に X-Powered-By: PHP/8.x.x という「私はPHPのバージョン何番で動いています」という名札を自動的に添付してしまいます。
外部の技術調査ツールも、悪意ある攻撃者の自動スキャンツールも、この名札を見て「裏側でPHPが動いているな」「古いバージョンだからあの脆弱性で攻撃できるぞ」と判断します(PHPの脆弱性についてはPHPの脆弱性でWordPressは大丈夫?確認方法と安全な対策でも解説しています)。
そこで、PHPの設定ファイル(php.ini)と、前段に置いたNginx(リバースプロキシ)の設定で、この名札を消去します。
# 1. php.ini 側でPHPのバージョン出力をオフにする
expose_php = Off

# 2. Nginx(リバースプロキシ)側でも念のためPHPヘッダーとNginxバージョンを隠す
server_tokens off;
fastcgi_hide_header X-Powered-By;
proxy_hide_header X-Powered-By;
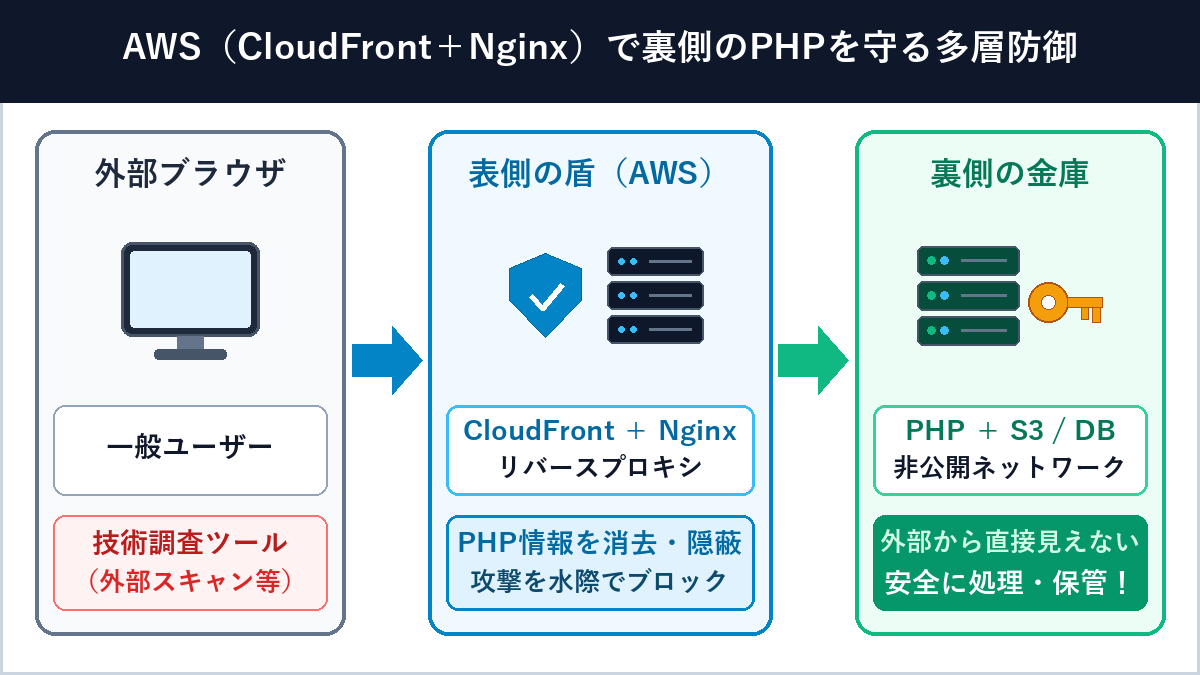
こうすることで、外からは「Amazon CloudFront」と「Nginx」しか見えず、裏側がPHPなのかPythonなのかすら判別できなくなり、標的型攻撃のリスクを大幅に下げることができます。
理由そのB:CloudFrontとNginxが「代理の受付(リバースプロキシ)」になり、直接攻撃を防ぐ
画像の構成では、利用者のブラウザはPHPが動いている本体サーバーへ直接繋いでいるのではなく、まず「Amazon CloudFront(CDN)」に繋がり、次に受付係である「Nginx(リバースプロキシ)」を経由して、やっと奥にあるPHP環境へ届く仕組みになっています。
これにより、大量アクセスでサーバーをパンクさせる攻撃(DDoS攻撃)や不正な通信(SQLインジェクション等)を、手前のCloudFront(およびAWS WAF)とNginxの段階でブロックし、奥にあるPHP環境を安全に守ることができます。
AWSに「PHPの環境を経由」させてセキュリティを上げる4つの実践方法
続いて、もうひとつの核心である「AWSのデータや機能を使う際、あえてPHPの環境を経由させることでセキュリティを高める方法」について詳しく解説します。
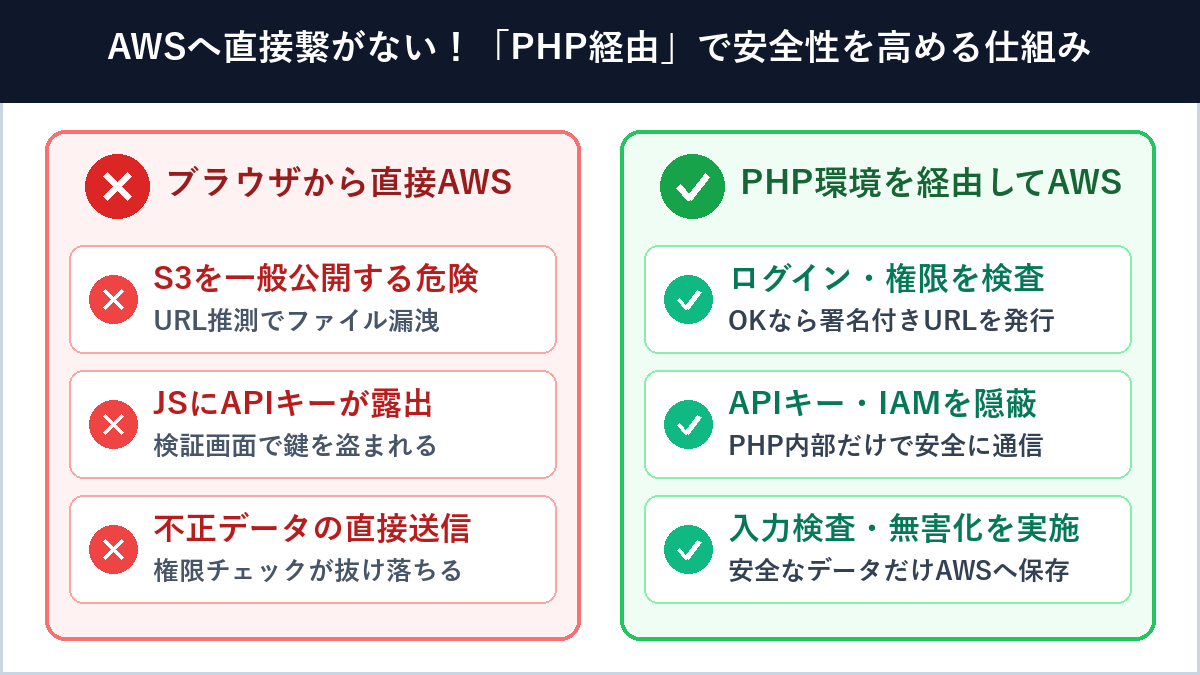
AWSには、画像やPDF・動画を保存できる「Amazon S3」や、データベースの「Amazon RDS / DynamoDB」、メール送信の「Amazon SES」など便利なサービスが揃っています。しかし、これらにユーザーのブラウザ(HTMLやJavaScript)から直接アクセスできるようにしてしまうと、重大なセキュリティ事故につながる危険があります。そこで、「PHPの環境を関所(ゲートウェイ)として間に挟む」という設計が活躍します。
非公開のS3バケット+PHP経由で「署名付きURL(Presigned URL)」を発行する
クラウド利用で最も多い情報漏洩事故のひとつが、「AWSのファイル置き場(Amazon S3)を一般公開(パブリック)設定にしてしまい、URLを推測されたり検索エンジンに拾われたりして、会員限定のPDFや顧客画像が誰でも見られる状態になってしまう」というミスです。
これを防ぐには、S3バケット自体は「パブリックアクセスをすべてブロック(非公開)」に設定し、必ずPHPのプログラムを経由してファイルにアクセスさせるようにします。
- 手順A:ユーザーが「請求書PDFをダウンロード」ボタンを押すと、まずPHPのプログラム(例:
download.php)へアクセスが届く。 - 手順B:PHP側で「このユーザーはログインしているか?」「本人の請求書データか?」という権限チェックを行う。
- 手順C:本人確認がOKだった場合のみ、PHPからAWSへ指示を出し、「有効期限が5分間だけの特別な一時URL(署名付きURL/Presigned URL)」を発行してユーザーに返す(またはPHPがS3からデータを読み取って直接ストリーム配信する)。
// AWS SDK for PHP を使って、ログイン確認後に「5分間だけ有効な署名付きURL」を発行する例
session_start();
if (empty($_SESSION['user_id'])) {
    http_response_code(403);
    exit('ログインが必要です');
}

// 権限が確認できた場合のみ、非公開S3バケットの対象ファイルに5分間の通行証を発行
$cmd = $s3Client->getCommand('GetObject', [
    'Bucket' => 'my-private-secure-bucket',
    'Key'    => 'invoices/user_' . $_SESSION['user_id'] . '/202610.pdf'
]);
$request = $s3Client->createPresignedRequest($cmd, '+5 minutes');
$presignedUrl = (string) $request->getUri();

// 一時URLへリダイレクト(5分過ぎるとこのURLは自動的に無効化される)
header('Location: ' . $presignedUrl);
exit;
この方法なら、万が一そのURLが他人にコピーされても5分後には無効になるため、AWS上のファイルを安全に守ることができます。
ブラウザ(JavaScript)にAPIキーを出さず、PHPを「中継サーバー」にする
先ほどの構成画像にも「jQuery」「Lodash」などのJavaScriptライブラリが表示されていましたが、画面側のJavaScriptだけで直接AWSのAPIや外部サービスを呼び出そうとすると、JavaScriptのコードの中に「AWSのアクセスキー(秘密の鍵)」を書くことになってしまいます。
JavaScriptのコードは、ブラウザの「検証ツール(ページのソースを表示)」を使えば誰でも中身を見ることができるため、そこに書かれたAWSの秘密鍵は簡単に盗まれ、勝手に仮想サーバーを大量起動されて数百万円の不正利用被害に遭うケースが後を絶ちません。
一方、PHPのコードはサーバーの内部で実行され、処理結果のHTMLやJSONデータだけがブラウザに返されるため、PHPの中に書いた処理や環境変数は外部のブラウザからは絶対に見えません。そのため、「ブラウザのJavaScript → 自社サーバーのPHPへリクエスト → PHPからAWSへ通信」という中継方式(BFF/バックエンド・プロキシ)にすることで、秘密の認証情報を外部に一切漏らさずにAWSと連携できます。
AWSのPaaS(Elastic Beanstalk等)の「IAMロール」でPHPから鍵なし連携する
さらにセキュリティを高めるなら、PHPが動いているサーバー自体もAWS上(PaaSである「AWS Elastic Beanstalk」や「Amazon ECS」「Amazon EC2」など)に配置し、「IAMロール(アイアム・ロール)」という仕組みを使います。
通常、外部のレンタルサーバーにあるPHPからAWSを操作する場合は、PHP側の設定ファイル(.envなど)にアクセスキーを保存する必要があります。しかし、AWSの環境上で動くPHPサーバーに「IAMロール」を付与すれば、ファイル内にアクセスキーやパスワードを1文字も書かずに、「このPHPサーバーからの通信なら自動的にS3やRDSへの接続を許可する」という鍵なし(キーレス)認証が可能になります。万が一PHPのソースコードが外部に漏洩しても、AWSの鍵が含まれていないため乗っ取りを防ぐことができます。
PHP環境で「入力データの検査・無害化」を行ってからAWSのデータベースへ保存する
お問い合わせフォームの送信データや、ユーザーがアップロードした画像ファイルをAWSのデータベース(Amazon RDS / Aurora)やストレージ(S3)に保存する際も、PHPの環境を経由させることで以下の「検問」を実施できます。
- CSRF対策・SameSite属性の検証:正規の画面から送信されたリクエストかどうかをトークンやCookieで検査する(CookieのSameSite属性の仕組みもあわせて参照)。
- SQLインジェクション・XSS対策:PHPのPDO(プリペアドステートメント)や型チェックを使って、データベースを破壊・盗み見するような不正な命令文を無害化する(攻撃用語の詳細は知っておきたいセキュリティ用語まとめで解説しています)。
- アップロードファイルの検査:「画像ファイル(.jpg)に偽装した不正プログラム」が送られてきていないか、PHPの
finfo_file()等で実際の中身(MIMEタイプ)やファイルサイズを検査し、安全なファイルだけをAWS S3へ転送する。
「ブラウザから直接AWS」と「PHP環境を経由してAWS」のセキュリティ比較
ここまでの内容を整理すると、AWSを直接外部にさらす構成と、前段にCloudFront+Nginxを置きつつ裏側でPHP環境を経由させる構成では、安全性に以下のような違いが生まれます。
| セキュリティ項目 | AWSを直接公開・直接接続する構成 | CloudFront+Nginx+PHP環境を経由する構成 |
|---|---|---|
| 裏側のシステム情報の秘匿 | × サーバーのIPや言語バージョンが丸見え | ◎ CloudFrontとNginxしか見えずPHPを隠蔽できる |
| S3ファイルの保護 | × 一般公開するとURL推測で誰でも閲覧可能 | ◎ 非公開S3+PHPで権限確認後に一時URLを発行 |
| APIキー・秘密鍵の保護 | × JavaScript内に書くと検証ツールで盗まれる | ◎ PHP内部(またはIAMロール)で通信し外部に露出しない |
| データベース(RDS)の保護 | × パブリック配置にすると外部から直接攻撃される | ◎ 非公開網に置き、PHPの検査を通過した通信のみ許可 |
まとめ
「PaaS:Amazon Web Services」「CDN:Amazon CloudFront」「リバースプロキシ:Nginx」と表示されるサイトの裏側の仕組みと、AWSにPHPの環境を経由させてセキュリティを高める方法について解説しました。
最後に本記事のポイントを整理します。
- 表側は「CloudFront+Nginx」でPHPの存在を隠す:リバースプロキシ(Nginx)とCDN(CloudFront)を前段に置き、
expose_php = Off等でPHPのヘッダー情報を消去することで、外部の調査ツールや攻撃者から裏側のPHP環境を隠蔽できる。 - 裏側は「PHPの環境」を関所にしてAWSを守る:Amazon S3やデータベースを直接インターネットに公開せず、PHP側でログイン認証・権限確認・入力値チェックを行ってから「署名付きURL(Presigned URL)」の発行やデータ保存を行うことで、情報漏洩を防げる。
- APIキーはブラウザに出さずPHP+IAMロールで扱う:JavaScriptにAWSの鍵を持たせず、PHPを中継サーバー(プロキシ)として使い、さらにAWS上のIAMロールを活用することで認証情報の流出リスクをなくせる。
「表側はCloudFrontとNginxの盾でPHPを隠し、裏側のAWSデータはPHPの関所を通過した安全なリクエストだけに通す」という二段構えの設計は、現代のWebセキュリティにおいて非常に効果的です。
AWSとPHPでサイトやシステムを構築・運用する際は、ぜひこの構成を取り入れてみてください。


