















日本のサイバー安全保障の枠組みを大きく転換する「能動的サイバー防御法(サイバー対処能力強化法および同整備法)」は、先月の2026年10月1日に主要規定である「官民連携の強化」と「アクセス・無害化措置」が施行され、実運用が始まってからちょうど1ヶ月が経過した段階にあります。
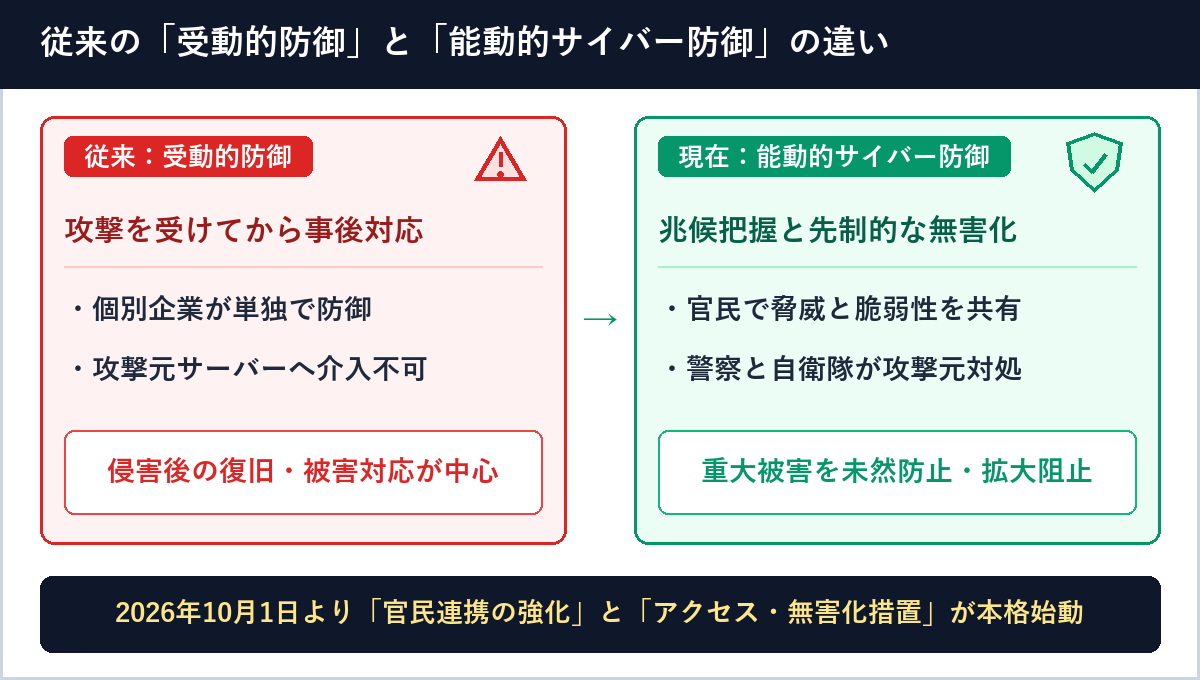
これまではサイバー攻撃による被害が発生した後に復旧や捜査を行う「受動的防御」が中心でしたが、2026年10月の法施行によって、平時からの機器情報の届出や脅威情報の官民共有、さらに重大な攻撃に対する警察・自衛隊による攻撃元サーバーの無害化措置が法的に動き出しました。本記事では、施行から1ヶ月を迎えた現在の正確な制度状況と、基幹インフラ事業者から一般企業のサプライチェーンにまで及んでいる実務上の変化を図解とともに詳しく整理します。
この記事でわかること
- 能動的サイバー防御法(本体法・整備法)の全体像と2026年11月時点の施行ステータス
- 2026年10月1日に始動した「官民連携の強化(15分野・258事業者)」の3つの柱
- 警察・自衛隊による「アクセス・無害化措置」の要件と独立機関による統制の仕組み
- 施行後1ヶ月で進むサプライチェーン・委託先企業への実務的な影響と対応策
能動的サイバー防御法(本体法・整備法)の全体像と現在の施行状況
一般に「能動的サイバー防御法」と呼ばれる法制度は、2025年5月16日に国会で成立(同年5月23日公布)した2つの法律から構成されています。ひとつは官民連携や通信情報の利用などを定める本体法「重要電子計算機に対する不正な行為による被害の防止に関する法律(通称:サイバー対処能力強化法)」、もうひとつは警察法・警察官職務執行法・自衛隊法など関連10法を改正する「同整備法」です。
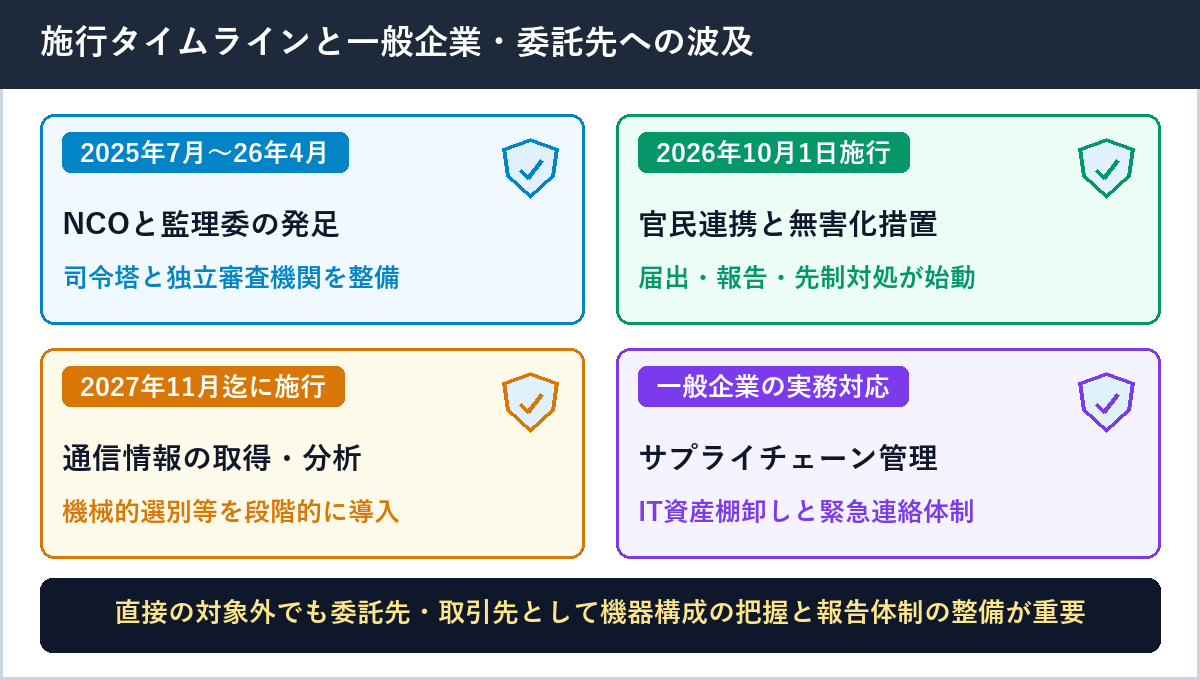
この法制度は一度にすべての規定が発効するのではなく、組織整備から実働規定、通信情報の分析基盤へと段階的に施行される設計となっています。2026年11月現在における正確な施行状況を整理すると、以下のようになります。
| 制度の柱・項目 | 施行・発足時期 | 2026年11月時点の運用ステータス |
|---|---|---|
| 国家サイバー統括室(NCO)の設置 | 2025年7月1日 | 【稼働中】旧NISCを発展的に改組し、内閣官房に司令塔組織として発足済み |
| サイバー通信情報監理委員会の設置 | 2026年4月1日 | 【稼働中】通信の秘密の保護と権限濫用を監視する独立行政委員会(3条委員会)として発足済み |
| 官民連携の強化(届出・報告・協議会) | 2026年10月1日 | 【実運用1ヶ月】基幹インフラ15分野・258事業者を対象に本格稼働。重要インフラ統一基準も同日適用 |
| アクセス・無害化措置 | 2026年10月1日 | 【実運用1ヶ月】警察官職務執行法および自衛隊法の改正規定が施行され、法的対処が可能に |
| 通信情報の取得・利用 | 2027年11月まで(予定) | 【準備段階】協定に基づく取得や機械的選別・分析の中核規定は公布後2年6ヶ月以内(2027年秋頃)に順次施行 |
つまり現在は、司令塔である「国家サイバー統括室(NCO)」と独立チェック機関である「サイバー通信情報監理委員会」の体制が整ったうえで、2026年10月1日から「官民連携の強化」と「アクセス・無害化措置」の2大実働規定が動き出し、実運用1ヶ月目を迎えているフェーズです。
先月始動した「官民連携の強化」の具体的な仕組みと対象事業者
2026年10月1日の施行で民間企業に最も直接的な変化をもたらしているのが「官民連携の強化」です。経済安全保障推進法に基づく特定社会基盤事業者のうち、特に重要なシステムを保有する事業者が「特別社会基盤事業者」として指定され、法律上の届出・報告義務を負っています。
対象となる基幹インフラ15分野・258事業者
制度開始時点で対象となっているのは、国民生活や経済活動の基盤を支える以下の15分野・258事業者です。
対象となる基幹インフラ15分野
電力、ガス、石油、水道、鉄道、貨物自動車運送、外航海運(外航貨物)、港湾運送、航空、空港、電気通信、放送、郵便、金融、クレジットカード
特定重要電子計算機の届出(既存機器は2027年3月末までの経過措置)
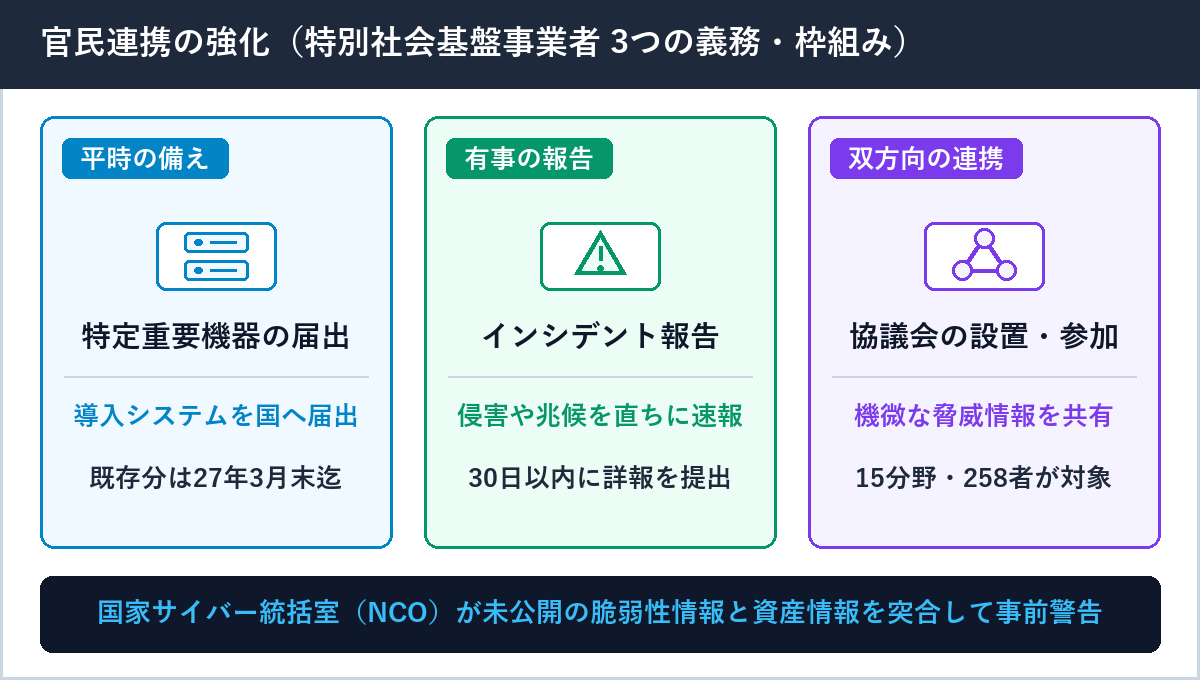
特別社会基盤事業者は、サイバー攻撃によって機能停止や低下を招くおそれがある重要システム(特定重要電子計算機)を導入・変更する際、その製品名、製造者名、型番、ソフトウェア構成などの情報を事業所管大臣および内閣総理大臣へ届け出ることが義務付けられました。
この制度の狙いは、政府(NCO)が国内外から入手した「未公開の脆弱性情報」や「特定の機器を狙う攻撃兆候」を、あらかじめ登録された事業者の資産リストと即座に突合し、該当する機器を使っている事業者へピンポイントで事前警告できるようにすることです。なお、2026年10月1日の施行時点で既に導入済みの特定重要電子計算機については、経過措置として2027年3月31日までの届出期限が設けられており、施行から1ヶ月が経った現在、各事業者および委託先ベンダーの間で対象機器の特定と届出準備が急ピッチで進められています。
特定侵害事象等の報告(速報と30日以内の詳報)
特定重要電子計算機に関して、マルウェアの実行や不正アクセスといった「特定侵害事象」、あるいは「その原因となり得る事象(侵入の試行や不審な挙動など)」を認知した場合には、国への報告が義務付けられています。
- 速報(認知後ただちに):被害の拡大や他社への波及を防ぐため、事象を認知した段階で速やかに第一報を提出します。実害が確定する前の「原因となり得る事象」の段階でも報告対象となる点が重要な特徴です。
- 詳報(認知した日から30日以内):攻撃の手口、侵入経路、影響範囲、講じた対策などの詳細を、認知日から原則30日以内に報告します。
協議会の設置と機微な脅威情報の共有
事業者から国へ一方的に報告させるだけでなく、国が保有する高度な脅威インテリジェンス(攻撃グループの動向や悪用されている脆弱性情報など)を民間側へ安全にフィードバックするため、分野横断・分野別の「協議会」が設置されました。協議会には守秘義務が課されており、外部に公表できない機微なセキュリティ情報を官民の間で迅速に共有できる体制が稼働しています。
警察・自衛隊による「アクセス・無害化措置」と独立機関の統制
2026年10月1日に同時施行されたもうひとつの柱が、同整備法(警察官職務執行法および自衛隊法等の改正)に基づく「アクセス・無害化措置」です。
警察と自衛隊の役割分担(警職法・自衛隊法の改正規定)
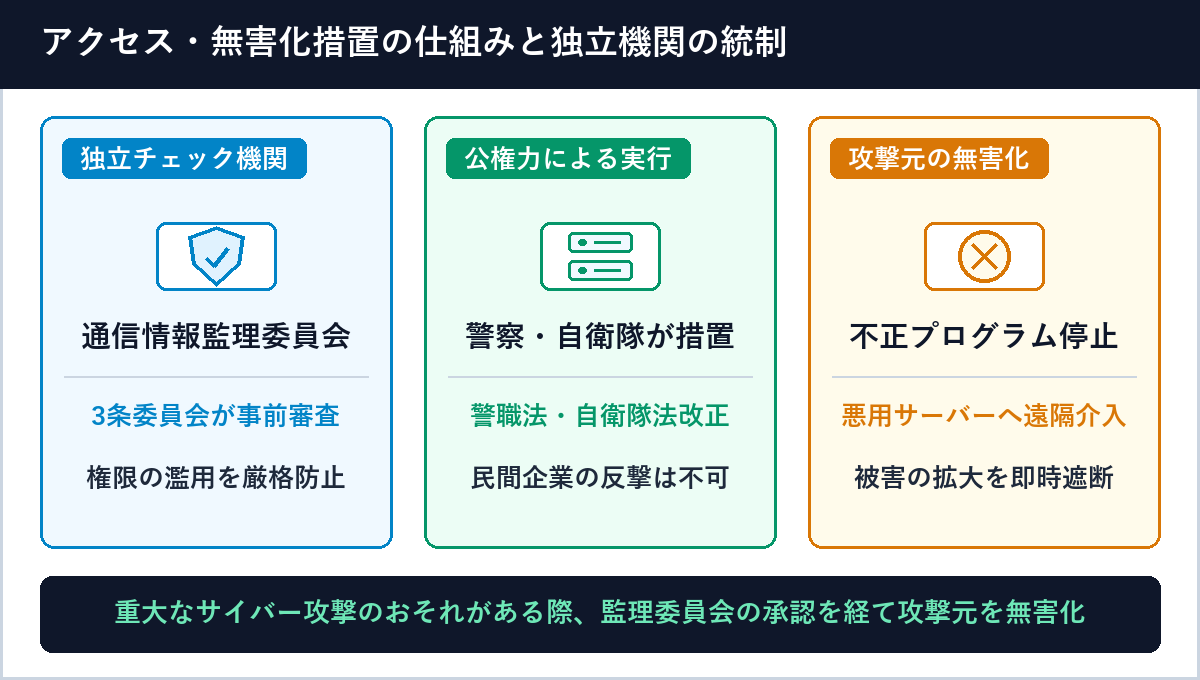
国の機関や基幹インフラの重要電子計算機に対して、安全保障上の重大な懸念を生じさせるサイバー攻撃が発生し、またはそのおそれがあり、他に手段がない緊急の必要がある場合、警察や自衛隊が攻撃に悪用されているサーバー(C2サーバーや踏み台端末など)へ遠隔からアクセスし、不正プログラムの停止・削除や不正通信の遮断といった「無害化措置」を行います。
- 警察による措置(警察官職務執行法第6条の2):第一義的な対処機関として、重大な被害を防止するために対象サーバーへのアクセス・無害化を実施します。対象サーバーが日本国内にあると認められる相当な理由がない(海外サーバー等の)場合は、警察庁の警察官に限定され、外務大臣との事前協議が必要です。
- 自衛隊による通信防護措置(自衛隊法第81条の3・第91条の3等):本邦外にある者による特に高度で組織的・計画的なサイバー攻撃事態において、内閣総理大臣の命令に基づき、自衛隊が警察と連携して無害化措置(通信防護措置)を担います。また、自衛隊や在日米軍が使用する重要システムの防護も対象に含まれます。
サイバー通信情報監理委員会による事前承認とガバナンス
国家権力によるサーバーへのアクセスは、憲法が保障する「通信の秘密」や第三者の権利に関わるため、厳格な統制が敷かれています。警察や自衛隊が無害化措置を行う際は、原則として2026年4月に発足した独立行政委員会(3条委員会)である「サイバー通信情報監理委員会」の事前承認を受けなければなりません(時間的猶予がない緊急時は実施直後の通知と事後審査)。
実務上の注意点:民間企業による「反撃(ハックバック)」は認められていない
「能動的サイバー防御法が施行されたから、自社が攻撃を受けたら攻撃元のサーバーへ反撃(ハックバック)してもよい」という誤解が一部で見られますが、これは誤りです。アクセス・無害化措置は、法律の厳格な要件と独立委員会の承認のもとで警察・自衛隊という公権力のみに認められた権限です。民間企業や個人が独自に攻撃元サーバーへ侵入・無害化を行うことは、従来通り不正アクセス禁止法や刑法に抵触するため注意してください。
施行から1ヶ月が経過した現在の実務動向とサプライチェーンへの波及
2026年10月1日の施行から1ヶ月が経過した現在、実務の現場で起きている大きな変化は、法律の直接の対象である258社の特別社会基盤事業者だけでなく、その業務を支える委託先、システムインテグレーター(SIer)、SaaS・クラウド事業者、機器メーカーなどのサプライチェーン全体へ対応要請が波及していることです。
なぜ一般企業や委託先にも影響が及ぶのか
基幹インフラ事業者が国に対して「特定重要電子計算機の届出(既存分は2027年3月末期限)」や「インシデントの速報・30日以内詳報」を行うためには、システムを実際に構築・保守している委託先ベンダーからの情報提供が不可欠です。そのため、この1ヶ月間で発注元のインフラ企業から取引先・委託先企業に対し、次のような実務要請が相次いでいます。
【発注元(基幹インフラ事業者)から委託先へ求められている主な要請事項】
・納入・運用しているハードウェアやソフトウェア製品名・バージョン構成(SBOM等)の提出
・脆弱性情報や不審な通信兆候を検知した際の「24時間以内のエスカレーション連絡体制」の確立
・インシデント調査に必要な通信ログ・認証ログ・操作ログの保存期間の確保
・再委託先(二次・三次請け)を含むセキュリティ管理状況の可視化と契約条項(SLA)の改定
一般企業・IT部門が今すぐ点検すべき4つの実務ポイント
自社が特別社会基盤事業者に該当しない場合でも、インフラ企業との取引がある企業や、自社のサーバーが「攻撃の踏み台」として悪用されるリスクを防ぐ観点から、以下の4点を整備しておくことが重要です。
- IT資産とソフトウェア構成の棚卸し:社内および顧客向けに運用しているサーバー、VPN機器、ネットワーク機器、クラウド環境、OS・ミドルウェアの型番やバージョンを一覧化し、脆弱性情報が公開された際に該当有無を即座に検索できる状態にします。
- 「実害発生前」の兆候段階で動ける連絡網の整備:サイバー対処能力強化法では「特定侵害事象の原因となり得る事象」の段階から速報が求められます。「被害が確定してから報告する」という従来の社内ルールを見直し、不審な兆候を検知した時点で迅速に経営層および発注元へ共有するフローを構築します。
- 踏み台化を防ぐアクセス制御とログ保全:万が一、自社のサーバーが放置された脆弱性によって攻撃者のC2サーバーや踏み台に悪用された場合、重大事案では警察等によるアクセス・無害化措置の対象となる可能性もあります。多要素認証(MFA)の適用や不要ポートの閉鎖、ログの確実な保全を実施します。
- 2027年秋の「通信情報の利用」施行に向けた継続的な情報収集:残る柱である「政府による通信情報の取得・機械的選別・分析」の規定は、2027年11月までの政令で定める日に向けて順次施行されます。今後の政令・ガイドラインの更新を継続的に確認しておくことが大切です。
まとめ:受動的な守りから「官民一体の未然防止」へ
2026年10月1日に主要規定が施行され、実運用開始から1ヶ月を迎えた能動的サイバー防御法(サイバー対処能力強化法および同整備法)は、日本のサイバーセキュリティを「被害後の事後対応」から「兆候の早期把握と先制的な無害化」へと引き上げる大きな転換点となっています。
本記事の要点まとめ
- 2026年10月1日に「官民連携の強化」と「アクセス・無害化措置」が施行され、実運用が本格稼働している
- 基幹インフラ15分野・258事業者(特別社会基盤事業者)には、特定重要電子計算機の届出(既存分は2027年3月末まで)やインシデントの速報・30日以内詳報が義務付けられた
- 重大なサイバー攻撃のおそれがある場合は、サイバー通信情報監理委員会の承認のもとで警察・自衛隊が攻撃元サーバーの無害化措置を実施できる(民間企業の反撃は不可)
- 残る「通信情報の取得・利用」の中核規定は2027年11月までに順次施行される予定であり、サプライチェーン全体のセキュリティ水準向上が求められている
直接の指定事業者であるかどうかにかかわらず、すべての企業にとって「自社のIT資産を正確に把握し、脅威の兆候を素早く検知・共有できる体制」を整えることが、これからのビジネスにおける信頼の基盤となります。


