















日々のニュースや社内の注意喚起メール、スマートフォンやパソコンの画面などで、「フィッシング詐欺」「マルウェア」「ランサムウェア」「脆弱性(ぜいじゃくせい)」「パスキー」といったセキュリティ用語を目にする機会が増えています。
言葉自体は聞いたことがあっても、「マルウェアとウイルスは何が違うの?」「スミッシングやパスワードリスト攻撃ってどんな手口?」と聞かれると、正確な違いを説明するのは意外と難しいものです。
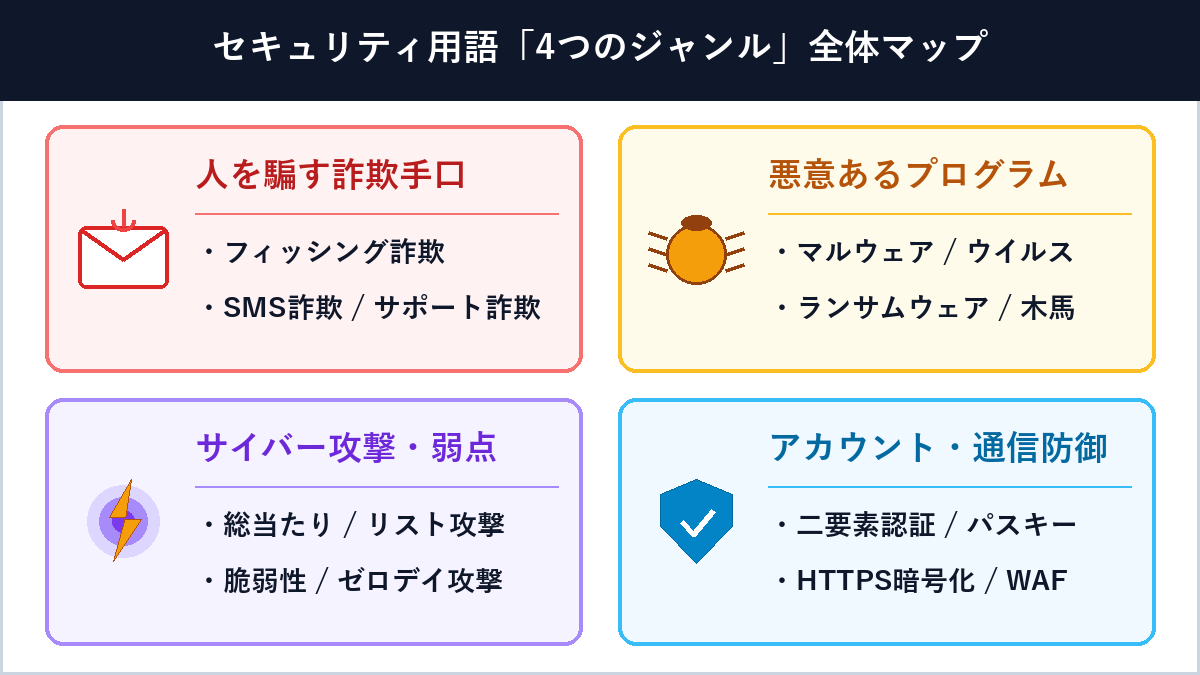
本記事では、日常のインターネット利用からビジネス・Webサイト運営まで知っておきたい代表的なセキュリティ用語を、「人を騙す詐欺手口」「悪意あるプログラム」「サイバー攻撃・弱点」「防御・認証技術」の4つのジャンルに分けて分かりやすくまとめて解説します。
まずは全体像!セキュリティ用語はジャンル別に整理すると分かりやすい
セキュリティに関するカタカナ用語が多くて混乱してしまう一番の理由は、「人を騙す手口の名前」「不正なプログラムの名前」「システムの弱点を突く攻撃名」「身を守る対策技術の名前」が、ニュースなどで一括りに語られやすいからです。
そこでまずは、頭の中に「4つの引き出し(ジャンル)」を作っておくと、新しい用語に出会ったときもすっきりと整理できるようになります。
人を騙して情報を盗む手口(フィッシング詐欺・ソーシャルエンジニアリング)
まず押さえておきたいのが、コンピュータのシステム的な弱点ではなく、「人間の心理的な隙(焦り・安心感・うっかりミス)」を突いてIDやパスワード、クレジットカード番号などを入力させる詐欺手口です。
フィッシング詐欺(Phishing)
実在する銀行、クレジットカード会社、大手通販サイト(Amazonや楽天市場など)、宅配業者、公的機関などを装った「偽のメール」を送りつけ、メール内のリンクから本物そっくりに作られた偽のログイン画面へ誘導して、ID・パスワード・暗証番号・カード情報などを盗み取る手口です。
語源は「魚釣り(Fishing)」と「洗練された(Sophisticated)」を組み合わせた造語で、「もっともらしい餌(偽メール)を撒いて、利用者が食いつくのを待つ」という意味から名付けられています。「アカウントが停止されました」「不正利用を検知しました」といった緊急性を煽る文面で冷静な判断を奪うのが特徴です。
スミッシング(Smishing)
フィッシング詐欺の「電話番号・SMS版」です。スマートフォンのショートメッセージサービス(SMS)を悪用することから、「SMS」と「Phishing」を合わせてスミッシングと呼ばれます。
「お荷物のお届けにあがりましたが不在でした」「通信料金が未払いのため利用停止になります」といった短いメッセージとともにURLを送り、偽サイトでの情報入力や不正アプリのインストールへと誘導します。
スピアフィッシング(標的型攻撃メール)
不特定多数に同じ偽メールをばら撒く通常のフィッシングとは異なり、特定の企業や組織、担当者をピンポイントで狙い撃ち(Spear=銛・槍で突く)する手口です。
取引先の担当者や社内の別部署、採用応募者などを装い、「今月の請求書送付の件」「採用履歴書のご送付」といった業務上開かざるを得ない自然な件名・文面でウイルス付きの添付ファイルやリンクを開かせます。
ソーシャルエンジニアリング(Social Engineering)
高度なハッキング技術を使わずに、人間の心理的な隙や行動のミスにつけ込んでパスワードや機密情報を盗み出す手法全般を指します。
例えば、システム管理者を名乗って電話でパスワードを聞き出す手口や、カフェや電車内で背後からパソコン・スマホの画面を覗き見る「ショルダーハッキング」、シュレッダーにかけず捨てられた書類をゴミ箱から拾い集める「トラッシング」などが代表例です。
サポート詐欺(偽のセキュリティ警告詐欺)
Webサイトを閲覧中に、突然「トロイの木馬に感染しました!」「システムが破損しています」といった偽の警告画面とけたたましい警告音を表示し、画面が閉じられないように見せかける手口です。
画面に表示された「サポート窓口」の電話番号へ電話をかけさせ、遠隔操作ソフトをインストールさせたり、コンビニでプリペイドカード(電子マネー)を買わせてサポート代金名目で金銭を騙し取ったりします。ブラウザの画面上に表示される警告で「電話をかけろ」と指示するものはすべて詐欺なので、キーボードの「Escキー長押し」や「Alt + F4(MacはCommand + Q)」でブラウザを閉じれば安全に対処できます。
悪意のあるプログラムの総称と種類(マルウェア・ウイルス・ランサムウェア)
続いて、パソコンやスマートフォンの中に侵入して悪さをするプログラムに関する用語です。
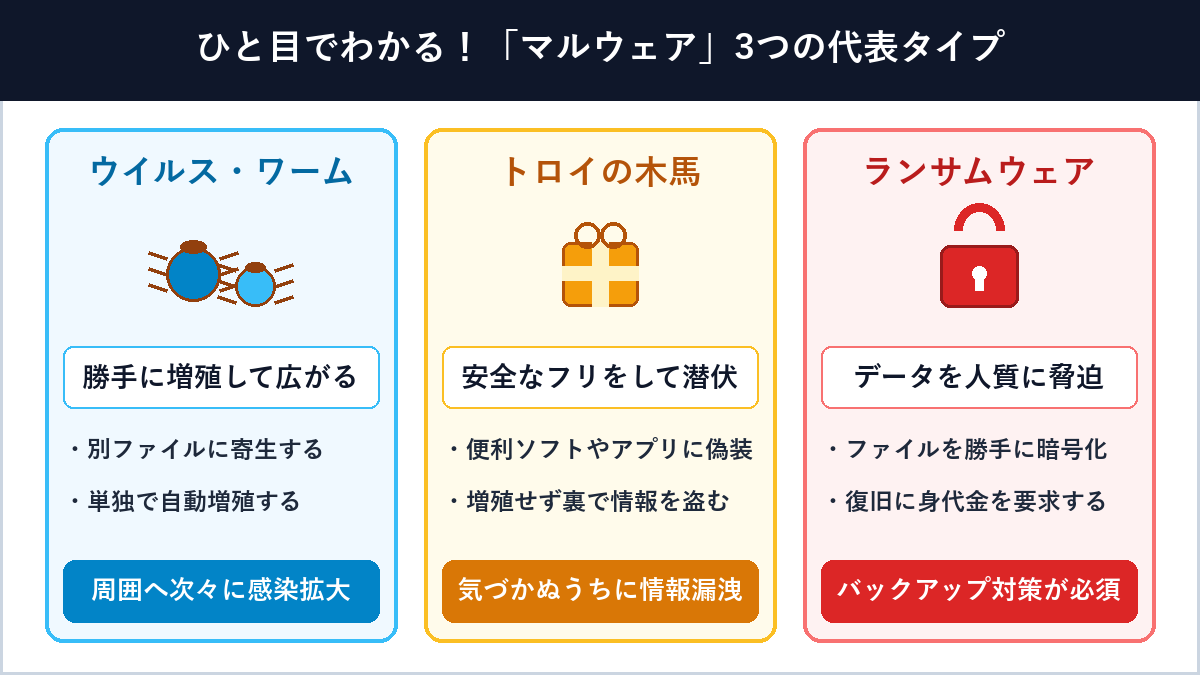
ニュースでは「マルウェア」「ウイルス」「トロイの木馬」「ランサムウェア」などさまざまな呼び方が使われますが、これらの関係性を図解で整理してみましょう。
マルウェア(Malware:悪意あるプログラムの総称)
英語の「Malicious(悪意のある)」と「Software(ソフトウェア)」を組み合わせた言葉で、利用者の端末に害を与えたり不正な動作を行ったりするプログラム全体の総称です。
昔は悪いプログラムのことをまとめて「コンピュータウイルス」と呼ぶことが一般的でしたが、現在ではウイルス以外の仕組みを持つ不正プログラムが増えたため、それらを束ねる親カテゴリとして「マルウェア」という言葉が使われています。
コンピュータウイルス・ワーム・トロイの木馬の違い
マルウェアの中でも古典的かつ代表的な3種類は、「どうやって侵入し、自分で増えるかどうか」によって区別されます。
- コンピュータウイルス(Virus):生物のウイルスと同じように、他の正常なファイルやプログラムに「寄生」し、そのファイルが開かれたときに自分自身をコピーして別のファイルへと感染を広げるタイプです。
- ワーム(Worm):他のファイルに寄生せず、単独のプログラムとして存在しながら、ネットワークやメール、USBメモリなどを介して自力で次々と複製・増殖していくタイプです。
- トロイの木馬(Trojan Horse):ギリシャ神話の「トロイアの木馬」が語源です。「便利な無料ツール」「画像ファイル」「スマートフォンの便利アプリ」など無害で役立ちそうな姿に偽装してユーザー自身にインストールさせ、裏側でこっそり情報送信や外部からの侵入経路(バックドア)作成を行うタイプです。ウイルスやワームと違い、自分自身を複製して他のファイルに増殖することはありません。
ランサムウェア(Ransomware:身代金要求型マルウェア)
「Ransom(身代金)」と「Software」を組み合わせた言葉です。感染したパソコンや企業内の共有サーバーにあるファイルを勝手に暗号化して開けない状態にロックし、「データを元に戻したければ身代金(暗号資産など)を支払え」と脅迫するマルウェアです。
さらに近年では、データを暗号化する前に社内の機密情報や個人情報を盗み出しておき、「身代金を払わなければ盗んだデータをインターネット上に公開するぞ」と二重に脅す「二重恐喝(ダブルエクストーション)」の被害が世界中の企業や医療機関で相次いでいます。
スパイウェア・キーロガー・ボット(Bot)
- スパイウェア(Spyware):端末の動作を壊すのではなく、利用者に気づかれないよう静かに潜伏し、Webの閲覧履歴や個人情報、端末内のデータを外部へこっそり送信し続けるマルウェアです。
- キーロガー(Keylogger):スパイウェアの一種で、キーボードで入力した文字の履歴(IDやパスワード、クレジットカード番号など)をそのまま記録して攻撃者へ送信するプログラムです。
- ボット(Bot) / ボットネット:感染したパソコンや家庭用Wi-Fiルーター、防犯カメラなどのIoT機器を、攻撃者が外部から遠隔操作できるようにしてしまうマルウェアです。感染して操り人形になった多数の機器のネットワークを「ボットネット」と呼び、自分の知らないうちに他社へのサイバー攻撃や迷惑メール送信の「踏み台(加害者側)」にされてしまう危険があります。
パスワードやWebサイトの弱点を突くサイバー攻撃の用語
3つ目のジャンルは、ログイン画面の突破や、OS・Webサイト・サーバーのプログラムにある弱点を狙って仕掛けられるサイバー攻撃の用語です。
ブルートフォースアタック(総当たり攻撃)とパスワードリスト攻撃
どちらも他人のアカウントに不正ログインしようとする攻撃ですが、試すアプローチが異なります。
- ブルートフォースアタック(総当たり攻撃):特定のIDに対して、考えられるすべての文字や数字の組み合わせ(例:
0000〜9999、aaaa〜zzzz)をプログラムで高速・機械的に片っ端から入力して、力任せにパスワードを当てようとする攻撃です。 - パスワードリスト攻撃:過去に別のWebサービスから流出した「実在するID(メールアドレス)とパスワードのペア一覧表」を入手し、その組み合わせのまま他のネット銀行や通販サイトへ機械的にログインを試みる攻撃です。複数のサイトで同じパスワードを使い回している人が狙われます。
脆弱性(ぜいじゃくせい)とゼロデイ攻撃
- 脆弱性(Vulnerability):WindowsやMac、iPhone、AndroidなどのOSや、ブラウザ、WordPressプラグインなどのソフトウェアに存在する「プログラムの不具合(バグ)や設計上のミスによる保安上の弱点(セキュリティホール)」のことです。家にたとえるなら、鍵のかけ忘れではなく「建物の壁に抜け穴が空いていた」ような状態を指します。
- ゼロデイ攻撃(Zero-Day Attack):ソフトウェアに脆弱性が見つかった際、開発メーカーがそれを塞ぐ修正プログラム(アップデート)を作って配布する日を「1日目」としたとき、それより前の「0日目(まだ対策プログラムが存在しない無防備な期間)」にその弱点を突いて行われる攻撃のことです。
DDoS攻撃(ディードス攻撃 / 分散型サービス妨害攻撃)
情報を盗むのではなく、標的のWebサイトやオンラインサービスをパンクさせて機能停止(ダウン)に追い込む嫌がらせ・妨害攻撃です。マルウェア(ボット)に感染させて乗っ取った世界中の何千・何万台もの端末から、合図とともに一斉に大量のアクセス要求を送りつけ、サーバーや通信回線を麻痺させます。
Webサイトを狙う攻撃(SQLインジェクション・XSS・CSRF)
Webサイトの検索窓やお問い合わせフォーム、ログイン機能の仕組みを悪用する代表的な3つの攻撃手法です。
- SQLインジェクション:Webサイトの入力フォームなどに、データベースを操作するプログラム言語(SQL文)を不正に紛れ込ませ、裏側にある顧客データやパスワード一覧をごっそり抜き取ったり改ざんしたりする攻撃です。
- XSS(クロスサイト・スクリプティング):掲示板や検索画面などを介して、他の利用者のブラウザ上で悪意のあるスクリプト(JavaScriptなど)を実行させ、ログイン中のCookie情報や個人情報を盗み取る攻撃です。
- CSRF(クロスサイト・リクエスト・フォージェリ):利用者が通販サイトや管理画面にログインしたまま別の罠サイトを開いた際、裏側で勝手に「退会処理」や「商品の購入」「パスワード変更」などのリクエストを送信させる成りすまし攻撃です。これをブラウザ側で防ぐ仕組みとして、Cookieの「SameSite(セイムサイト)制限」などが導入されています。
私たちが知っておきたい「防御・セキュリティ対策」の重要用語
4つ目のジャンルは、ここまで紹介した詐欺やマルウェア、サイバー攻撃からアカウントや端末、Webサイトを守るための「防御技術」に関する用語です。
二要素認証(多要素認証)とパスキー(Passkey)
- 二要素認証(2FA) / 多要素認証(MFA):ログイン時に、「知識情報(パスワード・暗証番号)」「所持情報(スマートフォンに届くSMSコードや認証アプリ)」「生体情報(指紋・顔認証)」という3つの異なる要素のうち、2つ以上を組み合わせて本人確認を行う仕組みです。万が一パスワードが漏洩しても、手元のスマートフォンがなければ突破されないため安全性が飛躍的に高まります。
- パスキー(Passkey):Apple・Google・Microsoftなどが推進する、パスワードを使わずにログインする次世代の認証技術(FIDO認証規格)です。スマートフォンの顔認証(Face ID)や指紋認証(Touch ID)を使って端末内で暗号鍵の照合を行うため、「そもそも盗まれるパスワードが存在しない」「偽サイト(フィッシングサイト)では認証が一切作動しない」という強力な防犯性を持っています(詳しくはパスキー(Passkey)とは?仕組みとメリット・注意点を図解で解説をご覧ください)。
暗号化通信(SSL/TLS・HTTPS)
利用者のブラウザとWebサーバーの間で送受信されるデータ(ログイン情報やクレジットカード番号など)を暗号化し、通信経路の途中で第三者に盗み見(盗聴)されたり書き換え(改ざん)されたりするのを防ぐ技術です。暗号化通信が適用されているWebサイトは、URLの先頭が「http://」ではなく「https://」になります。
ファイアウォール・WAF・EDR
- ファイアウォール(Firewall):社内ネットワークやパソコンと、外部のインターネットとの境界に設置される「防火壁」です。送信元IPアドレスや通信ポート番号を見て、許可されていない不審な通信の出入りを門番のように遮断します。
- WAF(ワフ / Web Application Firewall):通常のファイアウォールでは見抜けない、Webサイト特有の攻撃(SQLインジェクションやXSSなど)を防ぐため、通信の「中身(入力された文字列や命令)」まで検査してブロックする仕組みです。詳しい仕組みはWAF(ワフ)とは?普通のファイアウォールとの違いを図解で解説の記事もあわせてご覧ください。
- EDR(Endpoint Detection and Response):従来のウイルス対策ソフト(アンチウイルス)が「マルウェアを入口で水際阻止する」のに対し、万が一パソコンやサーバー(エンドポイント)の内部へ侵入された後に、不審な挙動をいち早く検知してネットワークから隔離・封じ込めるためのセキュリティ対策です。
【一覧表】混同しやすいセキュリティ用語の違いと比較まとめ
ニュースや実務で特に「どっちがどっちだっけ?」と迷いやすい用語ペアの違いを一覧表にまとめました。
| 混同しやすい用語ペア | 用語Aの特徴 | 用語Bの特徴 |
|---|---|---|
| フィッシング と スミッシング | フィッシング:主に「電子メール」などで偽サイトへ誘導して情報を盗む手口 | スミッシング:スマホの電話番号宛てに届く「SMS(ショートメッセージ)」を使う手口 |
| マルウェア と ウイルス | マルウェア:悪意あるプログラム全体の「総称(親カテゴリ)」 | ウイルス:マルウェアの一種で、他ファイルに寄生して自己増殖するタイプ |
| ウイルス と トロイの木馬 | ウイルス:別のファイルに寄生し、自分をコピーして増殖・感染拡大する | トロイの木馬:便利なソフトやアプリに偽装して潜伏する(自己増殖はしない) |
| 総当たり攻撃 と パスワードリスト攻撃 | 総当たり攻撃:1つのIDに対して文字列の全パターンを順番に試す攻撃 | リスト攻撃:他サイトから流出した「ID+パスワード」のセットを別サイトで試す攻撃 |
| 二段階認証 と 二要素認証 | 二段階認証:「パスワード+秘密の質問」など、同じ要素(知識)でも2回確認すれば該当する方式 | 二要素認証:「知識(パスワード)+所持(スマホ認証)」など、異なる2種類の要素を組み合わせるより安全な方式 |
日常と仕事で今日から実践できる基本のセキュリティ対策
セキュリティ用語の意味や攻撃の仕組みが分かると、「なぜ普段から特定の対策が推奨されているのか」が自然と納得できるようになります。
被害を未然に防ぐために、個人・ビジネス共通で実践しておきたい基本の対策をチェックしておきましょう。
今日から実践したい5つの防衛習慣
- メールやSMSのリンクから直接ログインしない(フィッシング対策):「アカウント停止」「不在通知」「未払い」といったメールやSMSが届いても、文中のURLはタップせず、必ず普段使っている公式アプリやブラウザのブックマークから開いて確認する習慣をつけましょう。
- パスワードの使い回しをやめ、二要素認証・パスキーを設定する(リスト攻撃対策):万が一どこか1つのサイトから情報が漏れても連鎖被害を防ぐため、重要なサービスほど個別のパスワードを設定し、パスキーや二要素認証を有効化しておきましょう。
- OSやブラウザ・アプリの更新(セキュリティパッチ)を放置しない(脆弱性対策):アップデート通知は単なる新機能の追加だけでなく、攻撃者に狙われる「脆弱性(抜け穴)」を塞ぐための大切な工事です。「後で更新」のまま放置せず、速やかに最新状態へ保ちましょう。
- 不審な添付ファイルや偽の警告画面に反応しない(マルウェア・サポート詐欺対策):心当たりのないメールの添付ファイル(特にZIPファイルや実行ファイル)は開かず、ブラウザ上に突然出た警告画面の電話番号には絶対に電話をかけないでください。
- 大切なデータは定期的に別媒体へバックアップを取る(ランサムウェア対策):パソコンの故障だけでなくランサムウェアによる暗号化被害に備え、重要なファイルはクラウドストレージや普段は取り外しておく外付けSSD・HDDにもバックアップを残しておくと安心です。
まとめ
フィッシング詐欺やマルウェアをはじめとする、代表的なセキュリティ用語の意味と違いについて解説しました。
最後に、本記事で取り上げた4つのジャンルの要点を振り返ります。
- 人を騙す詐欺手口:偽メールと偽サイトで情報を盗む「フィッシング詐欺」、SMSを使う「スミッシング」、人間の心理的な隙を突く「ソーシャルエンジニアリング」や「サポート詐欺」などがある。
- 悪意あるプログラム(マルウェア):不正プログラム全体の総称が「マルウェア」であり、その中に自己増殖する「ウイルス・ワーム」、無害なソフトを装う「トロイの木馬」、データを暗号化して身代金を要求する「ランサムウェア」などが含まれる。
- サイバー攻撃と弱点:パスワードの使い回しを狙う「パスワードリスト攻撃」や、ソフトウェアの保安上の弱点である「脆弱性」、修正前の弱点を突く「ゼロデイ攻撃」などに注意が必要。
- アカウントと通信を守る防御技術:「二要素認証」やパスワード不要の「パスキー」、通信を暗号化する「HTTPS(SSL/TLS)」、そしてこまめな「セキュリティパッチ(OS・アプリの更新)」を組み合わせることで多くの被害を防げる。
新しい手口やセキュリティ用語が次々に登場しても、「どのジャンルの話なのか」が分かるだけで落ち着いて正しい対処ができるようになります。ぜひ日々の安全なインターネット利用や社内の情報セキュリティ対策にお役立てください。


