2026年11月18日(UTC)、WordPress 公式よりセキュリティリリース「WordPress 7.1.5」が公開されました。本リリースには合計20件のセキュリティ修正および堅牢化(ハードニング)変更が含まれており、公式アナウンスでは稼働中サイトの即時アップデートが推奨されています。
修正対象には、未認証での権限昇格(リモートコード実行に至る可能性あり)、SQLインジェクション、各種XSS(クロスサイトスクリプティング)、情報漏えい、XML-RPC経由のサービス拒否(DoS)が含まれます。また、WordPress 7.0系から4.7系までの旧ブランチ向けバックポート版と、該当修正を取り込んだ「WordPress 7.2 RC 2」もあわせて公開されました。本記事では、公式一次情報に基づき全20件の変更内容、バックポート対応表、および管理画面・WP-CLIによる確認と更新手順を解説します。
この記事でわかること
- 2026年11月18日公開の「WordPress 7.1.5」セキュリティリリースの概要と次期7.2との関係
- 公式発表された全20件の修正・堅牢化内容の分類整理(未認証4件・SQLi/権限4件・XSS7件・情報漏えい3件・堅牢化2件)
- WordPress 7.0.9〜4.7.40 のバックポート対応範囲と、6.9.12以前への1024ビット証明書削除の適用
- 管理画面「ダッシュボード」>「更新」、サイトヘルス「情報」タブ、および WP-CLI での即時更新と検証手順
WordPress 7.1.5 セキュリティリリースの概要と公開の背景
WordPress 7.1.5 は、セキュリティ修正に特化した短サイクルのマイナーリリースです。リリースリードは Jeremy Felt 氏、Jerry Jones 氏、Jarda Snajdr 氏の3名が務め、複数の外部セキュリティ研究者および WordPress セキュリティチームからの責任ある脆弱性報告に基づき、コアPHPファイル19ファイルが更新されました(npmパッケージ等のバンドル変更はありません)。
次期メジャーリリースとなる WordPress 7.2 は2026年12月8日の公開が予定されており、今回の7.1.5と同時に、該当するセキュリティ修正をすべて取り込んだテスト版「WordPress 7.2 RC 2」もリリースされています。
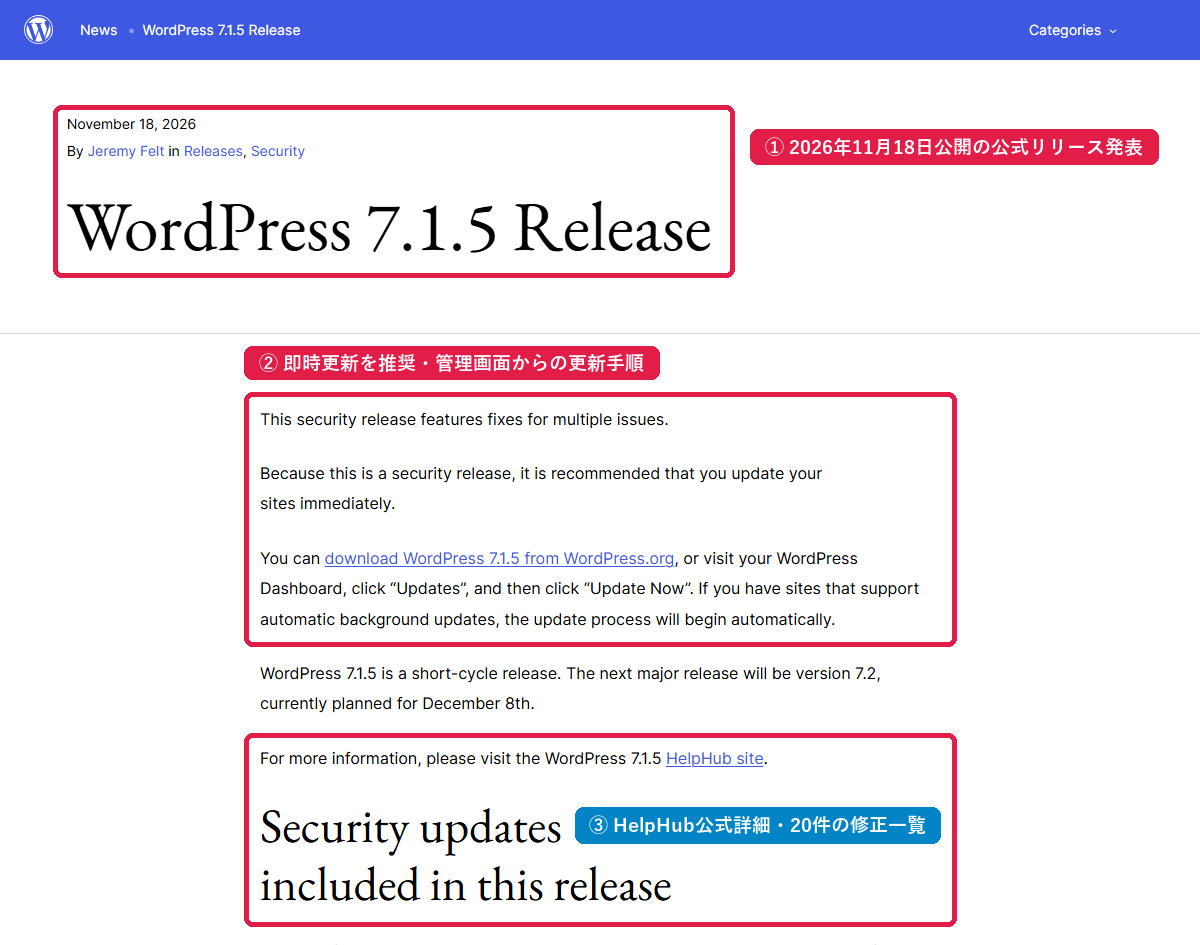
以下は WordPress.org 公式ニュースで公開された WordPress 7.1.5 リリース発表ページの実際の画面キャプチャーです。画面上部に2026年11月18日の公開日とタイトルが明記されており(画面内の①)、本文冒頭で「セキュリティリリースのためサイトの即時更新を推奨する」旨および管理画面「Dashboard > Updates > Update Now」の案内が記載されています(②)。その下には、対象バージョン一覧や変更ファイル一覧を確認できる公式 HelpHub ドキュメントへのリンクと、20件のセキュリティ修正一覧が続きます(③)。
修正された20件のセキュリティ変更内容の整理
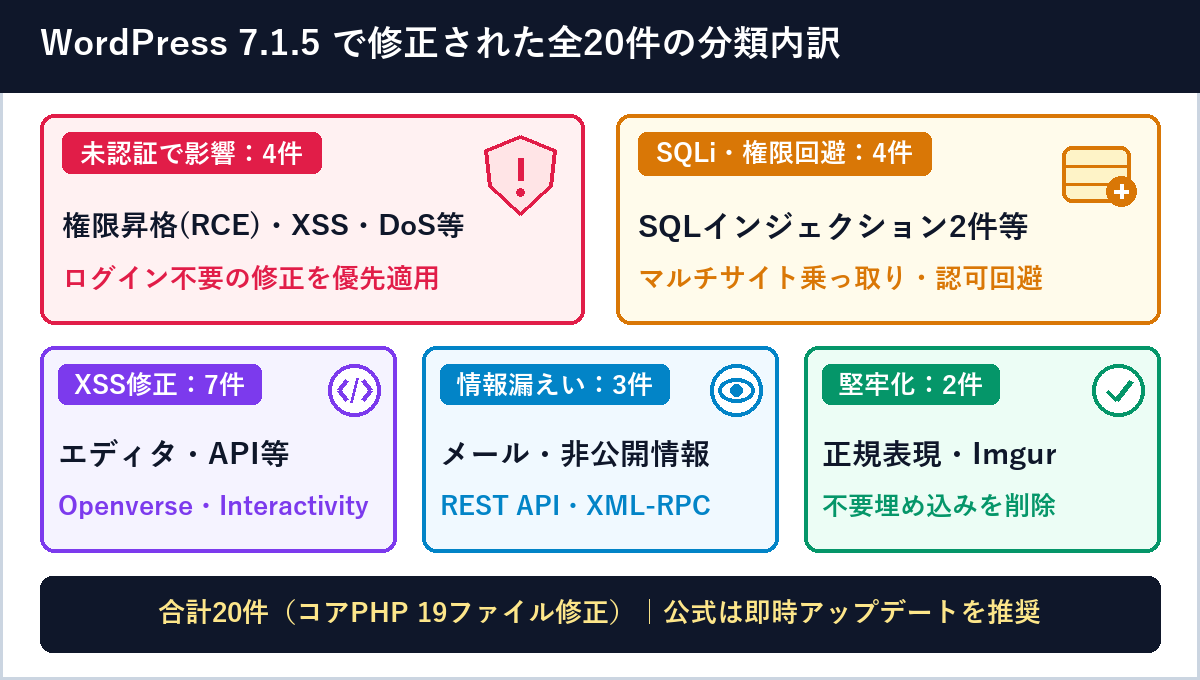
WordPress 7.1.5 で修正された20件の内容を、攻撃条件や影響の種類ごとに5つの区分へ分類すると以下の構成になります。
未認証(ログイン不要)で影響する4件の修正
サイトへのログイン権限を持たない第三者から影響を受け得る修正は4件です。特に Template Part ブロック属性経由の権限昇格はリモートコード実行(RCE)に至る可能性があると公式に明記されており、公開サイトでは最優先でのアップデート適用対象となります。
| 区分・影響 | 公式発表の修正内容 | 報告者(クレジット) |
|---|---|---|
| 未認証 権限昇格(RCEの可能性) | Template Part(テンプレートパーツ)ブロックの属性経由で発生し、リモートコード実行につながる可能性のある未認証の権限昇格 | Logan Homolka |
| 未認証 ストアドXSS | コメント内のショートコード属性を経由した未認証のストアドXSS | Rafie Muhammad(Awesome Motive, Inc.) |
| 未認証 情報漏えい | REST API の検索エンドポイント経由で非公開タクソノミータームが露出する未認証の情報漏えい | Anthropic |
| 未認証 DoS | バッチ処理された XML-RPC ピンバック経由の未認証サービス拒否(DoS) | Giovanni Cintolo |
SQLインジェクション・権限昇格・認可回避の4件
データベースクエリや管理権限の境界に関わる修正として、SQLインジェクション2件、マルチサイト環境における権限昇格1件、コメント編集時の認可回避1件が含まれています。
| 区分・影響 | 公式発表の修正内容 | 報告者(クレジット) |
|---|---|---|
| SQLインジェクション | WP_Meta_Query におけるネストされた relation 値経由のSQLインジェクション |
Christiaan Swiers |
| SQLインジェクション | カスタマイザーの変更セット(changeset)プレビューにおけるフロントページ設定経由のSQLインジェクション | Rudy Faile(WordPress Security Team) |
| マルチサイト権限昇格 | マルチサイト構成で、個別サイトの管理者がカスタマイザーのメニュープレビュー経由で特権管理者(Super Admin)アカウントを乗っ取れる問題 | Yuval Miller |
| Author+ 認可回避 | 管理画面のコメント編集処理における投稿者以上(Author+)の認可回避 | Jesse McNeil |
クロスサイトスクリプティング(XSS)の7件
ブロックエディタ、Interactivity API、カスタマイザー、レガシーメディアライブラリ、oEmbed にまたがる7件のXSSが修正されています。
| 対象領域・権限 | 公式発表の修正内容 | 報告者(クレジット) |
|---|---|---|
| 反射型XSS | レガシーメディアライブラリのポップアップ画面における反射型XSS | Anthropic |
| Interactivity API XSS | wp_interactivity_data_wp_context() におけるストア名前空間経由のXSS |
Juliette Reinders Folmer |
| Contributor+ XSS | oEmbed プロバイダーの応答内に含まれるスクリプト経由の寄稿者以上(Contributor+)のXSS | vvh1te3zz |
| Administrator ストアドXSS | カスタマイザープレビュー経由の管理者ストアドXSS | Weston Ruter(WordPress Security Team) |
| Contributor+ ストアドXSS | コメント日付(Comment Date)ブロックの日付フォーマット指定経由の寄稿者以上ストアドXSS | Weston Ruter・Jeremy Felt(WordPress Security Team) |
| ブロックエディタ XSS | ブロックエディタにおける Openverse 画像メタデータ経由のXSS | Shu Takahashi(Velcore Consulting Inc.) |
| Contributor+ ストアドXSS | ブロックエディタでメディアブロックをファイル(File)ブロックへ変換する際のメディアファイル名経由の寄稿者以上ストアドXSS | CryptoFox |
認証ユーザー経由の情報漏えい3件と堅牢化変更2件
ログイン済みアカウントの権限範囲を超えて情報を取得できてしまう3件の情報漏えい修正と、潜在リスクを低減する2件の堅牢化(ハードニング)変更が含まれています。
- REST API コメントエンドポイントでのメールアドレス露出(Author+):投稿者以上の権限でユーザーのメールアドレスが露出する問題を修正(報告:Ben Bidner / WordPress Security Team)
- REST API の投稿・テンプレート作成者割り当てでの情報漏えい(Editor+):編集者以上の権限における作成者割り当て経由の情報漏えいを修正(報告:Jarda Snajdr / WordPress Security Team)
- XML-RPC
wp.getComments経由の情報漏えい(Subscriber+):購読者以上の権限で発生する情報漏えいを修正(報告:Jaewook Lee / grze0) - JSONメディアタイプ一致用の正規表現を堅牢化:JSONメディアタイプの一致判定を過度に広げていた不正な正規表現を修正(報告:Mo Jangda / WordPress Security Team)
- ブロックエディタの Imgur 埋め込みバリエーションを削除:サーバー側の埋め込みプロバイダーがすでに廃止されていた Imgur 埋め込みバリエーションを堅牢化の一環として削除(報告:Zhengyu Liu・Jingcheng Yang・Gavin Zhong)
WordPress 7.1.5 で変更されたコアファイル一覧(全19ファイル・HelpHub公式記載)
/wp-admin/includes/comment.php
/wp-includes/assets/script-loader-packages.php
/wp-includes/blocks/comment-date.php
/wp-includes/class-wp-customize-manager.php
/wp-includes/class-wp-customize-nav-menus.php
/wp-includes/class-wp-customize-setting.php
/wp-includes/class-wp-meta-query.php
/wp-includes/class-wp-oembed-controller.php
/wp-includes/class-wp-query.php
/wp-includes/class-wp-xmlrpc-server.php
/wp-includes/formatting.php
/wp-includes/interactivity-api/interactivity-api.php
/wp-includes/load.php
/wp-includes/rest-api.php
/wp-includes/rest-api/endpoints/class-wp-rest-comments-controller.php
/wp-includes/rest-api/endpoints/class-wp-rest-posts-controller.php
/wp-includes/rest-api/endpoints/class-wp-rest-templates-controller.php
/wp-includes/rest-api/search/class-wp-rest-term-search-handler.php
/wp-includes/shortcodes.php
旧ブランチへのバックポート対応版と1024ビット証明書削除
WordPress 公式の方針では、現行の最新系列(WordPress 7.1系)のみがアクティブサポート対象ですが、今回のセキュリティ修正は便宜措置(courtesy)としてWordPress 4.7系までの対象ブランチへバックポート提供されています。
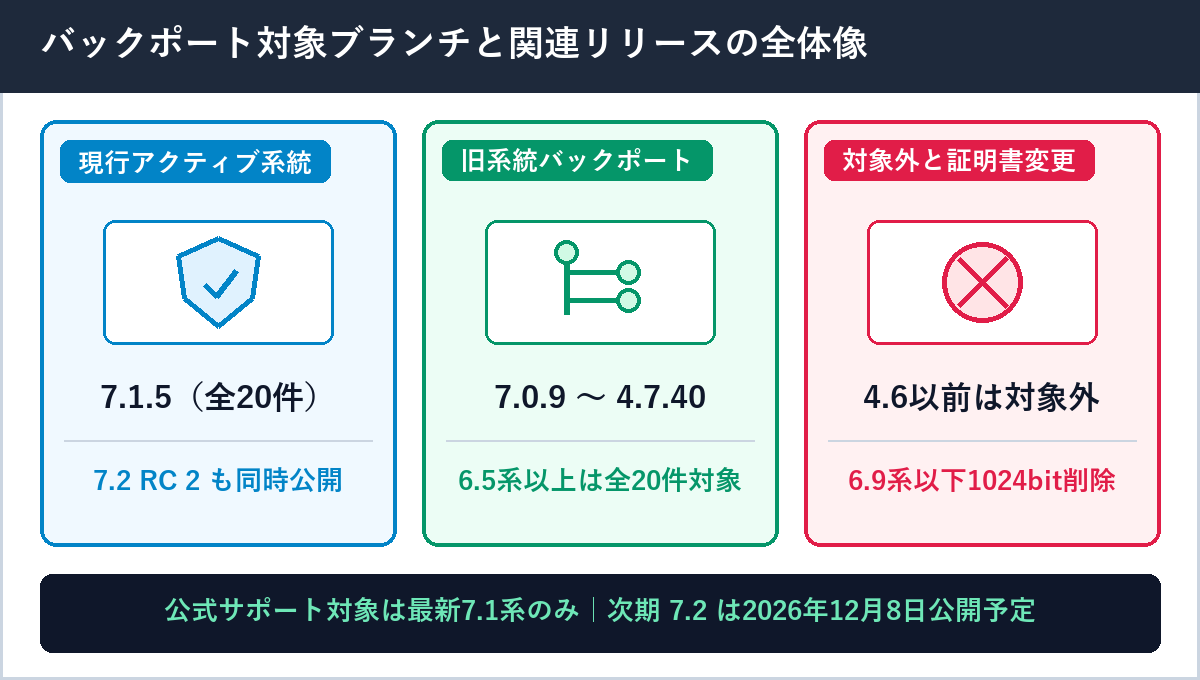
公式 HelpHub ドキュメントに記載されている各ブランチの影響件数と修正済みバージョンは以下の通りです。
| 対象ブランチ | 20件中の影響件数 | 修正済みリリース版 |
|---|---|---|
| WordPress 7.1系(アクティブサポート) | 20件すべて | 7.1.5 |
| WordPress 7.0系〜6.5系 | 20件すべて | 7.0.9 / 6.9.12 / 6.8.13 / 6.7.12 / 6.6.12 / 6.5.15 |
| WordPress 6.4系〜6.2系 | 19件 | 6.4.15 / 6.3.15 / 6.2.16 |
| WordPress 6.1系〜6.0系 | 18件 | 6.1.17 / 6.0.19 |
| WordPress 5.9系 | 17件 | 5.9.21 |
| WordPress 5.8系〜5.6系 | 15件 | 5.8.20 / 5.7.22 / 5.6.24 |
| WordPress 5.5系〜5.1系 | 13件 | 5.5.25 / 5.4.26 / 5.3.28 / 5.2.31 / 5.1.29 |
| WordPress 5.0系〜4.8系 | 12件 | 5.0.32 / 4.9.36 / 4.8.35 |
| WordPress 4.7系 | 11件 | 4.7.40 |
| WordPress 4.6以前 | セキュリティ更新の対象外 | 修正版は提供されない |
6.9.12 以前への追加変更:1024ビットルート証明書の削除
公式アナウンスでは、WordPress 7.0 で同梱ルート証明書バンドルから削除されていた 1024ビット証明書 について、今回のリリースの一環として WordPress 6.9.12 以前のバックポート系統にも同様に削除が適用された ことが明記されています。古いSSL証明書を使用する外部サーバーと WordPress の HTTP API 経由で通信している旧系統サイトでは、更新後の外部通信テストをあわせて実施してください。
WordPress 7.1.5 への即時アップデート手順とバージョン確認方法
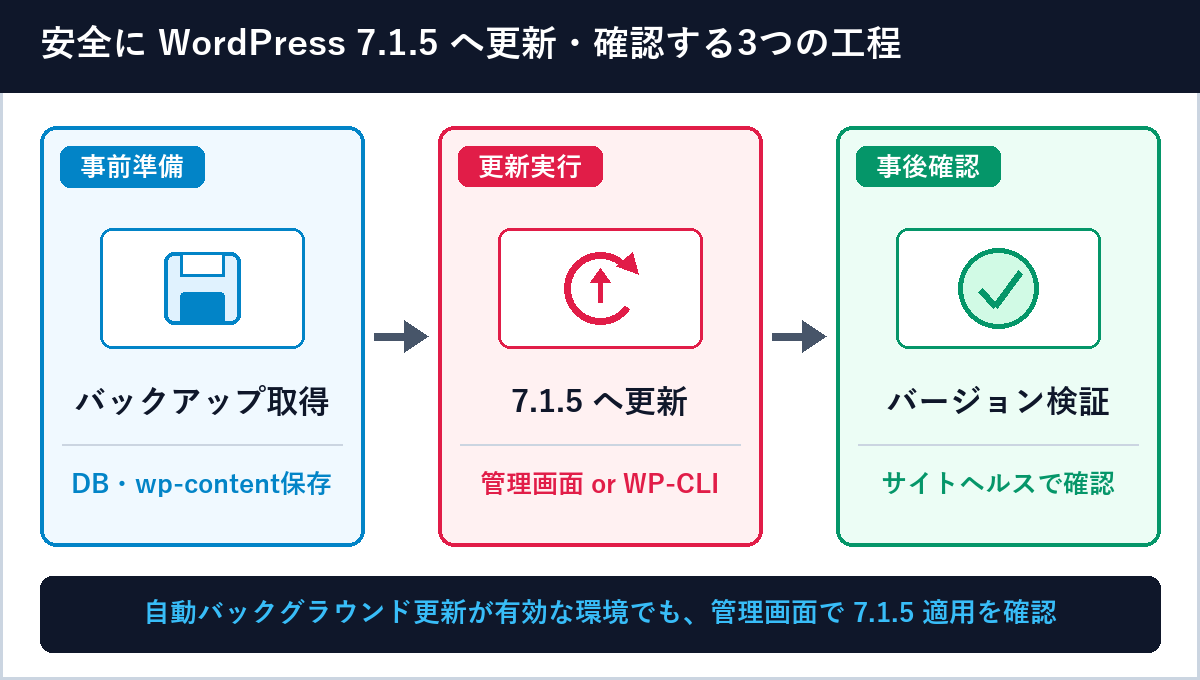
WordPress 7.1.5 への更新作業は、「事前バックアップ取得」「管理画面または WP-CLI での更新実行」「サイトヘルス等によるバージョンと動作の検証」の3工程で進めます。
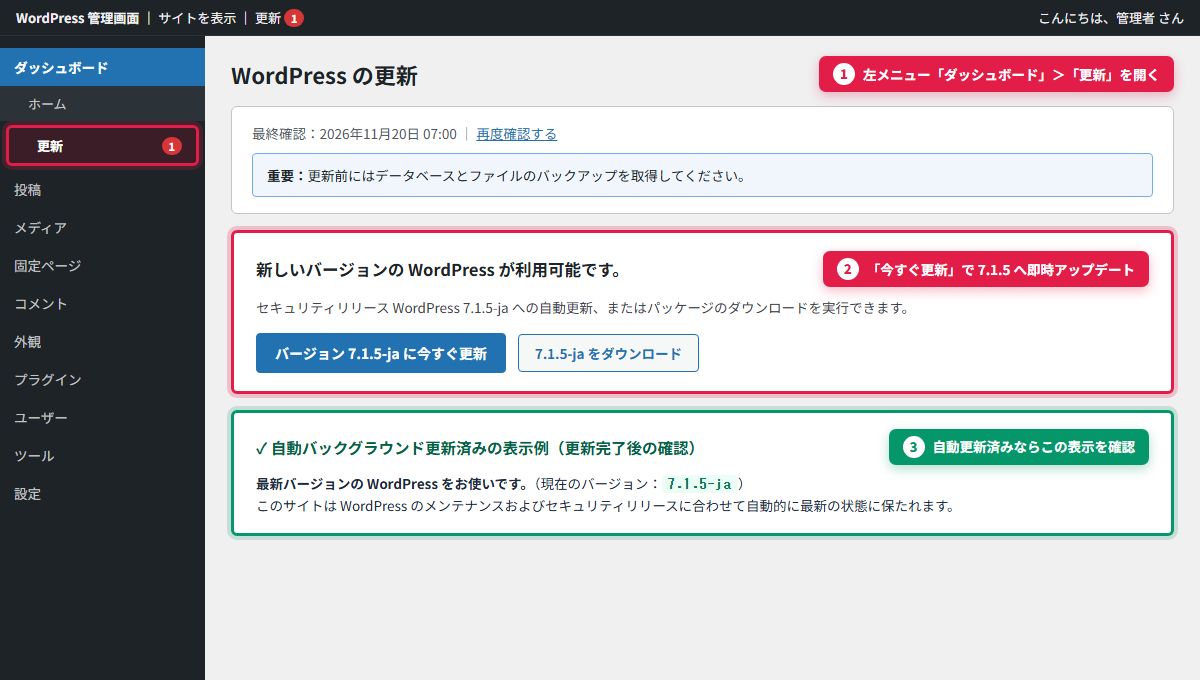
管理画面「ダッシュボード」>「更新」からの更新手順
管理画面から更新する場合は、まず左サイドメニューの「ダッシュボード」>「更新」を開きます(画面内の①)。未適用の状態であれば、「新しいバージョンの WordPress が利用可能です。」という案内枠が表示されるため、バックアップ取得後に「バージョン 7.1.5-ja に今すぐ更新」ボタンをクリックして適用します(②)。また、自動バックグラウンド更新が有効な環境では更新処理が自動で実行されるため、すでに「最新バージョンの WordPress をお使いです(7.1.5-ja)」の表示になっているかを確認します(③)。
サイトヘルス「情報」タブおよび WP-CLI でのバージョン確認・検証
更新完了後または自動更新の適用有無を正確に確かめる際は、左メニューの「ツール」>「サイトヘルス」を開き、画面上部の「情報」タブへ切り替えます(画面内の①)。アコーディオン内の「WordPress」を開き、「バージョン」欄が 7.1.5(旧系統運用の場合は 7.0.9 等の対象修正版)になっていることを確認します(②)。SSH 接続が可能なサーバー環境では、WP-CLI でマイナー更新とコアファイルのチェックサム検証まで実行できます(③)。
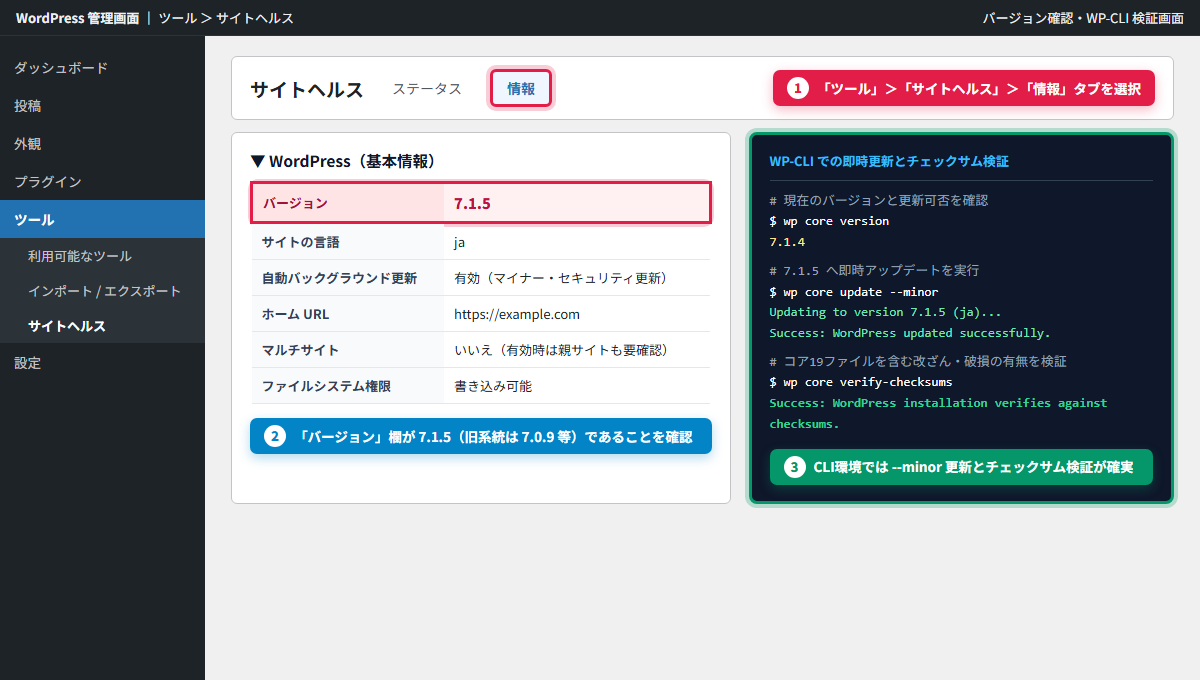
WP-CLI を利用して確認・更新・チェックサム検証を行う際のコマンドは以下の通りです。
# 現在の WordPress バージョンと利用可能な更新を確認
wp core version
wp core check-update

# マイナー・セキュリティリリース(7.1.5 または該当ブランチの最新修正版)へ更新
wp core update --minor

# コアファイルのチェックサムを検証し、破損や改ざんがないか確認
wp core verify-checksums
更新前後の確認ポイント(バックアップ・旧系統からの変更点)
- 更新前のバックアップ:データベースおよび
wp-contentディレクトリ(テーマ・プラグイン・アップロードファイル)のバックアップを取得してから更新を実行します。 - キャッシュのクリアと表示確認:サーバーキャッシュやキャッシュ系プラグインを利用している環境では、更新後にキャッシュを削除し、トップページ・記事ページ・コメント投稿・管理画面エディタの動作を確認します。
- カスタム実装・旧系統の点検:今回の修正対象となった
WP_Meta_Query、REST API、XML-RPC、Interactivity API、Imgur 埋め込みを利用している独自テーマやプラグインがある場合は動作を点検します。また、WordPress 6.9系以前からバックポート版へ更新したサイトでは、1024ビットルート証明書削除に伴う外部通信への影響もあわせて確認します。
まとめ
2026年11月18日に公開された WordPress 7.1.5 セキュリティリリースについて、公式一次情報に基づき全20件の修正内容、バックポート対応範囲、および即時アップデートと確認手順を解説しました。
本記事の要点まとめ
- 即時更新推奨のセキュリティリリース:WordPress 7.1.5 では未認証権限昇格(RCEの可能性)、SQLインジェクション、XSS、情報漏えい、XML-RPC DoS、堅牢化を含む全20件(コア19ファイル)が修正された
- 旧ブランチと7.2 RC 2への反映:WordPress 7.0.9〜4.7.40 までのバックポート版および WordPress 7.2 RC 2 が提供されている(WordPress 4.6以前は対象外、6.9.12以下には1024ビットルート証明書削除も適用)
- 確認と適用の手順:自動バックグラウンド更新が有効な環境も含め、管理画面「ダッシュボード」>「更新」や「ツール」>「サイトヘルス」>「情報」、または WP-CLI(
wp core update --minor/wp core verify-checksums)で適用状態を確認することが重要
参照した一次情報(WordPress公式ページ)
- WordPress News:WordPress 7.1.5 Release(2026年11月18日)
- WordPress Documentation(HelpHub):Version 7.1.5(修正一覧・バックポート対応表・変更ファイル一覧)
- WordPress.org:Releases(公式リリースアーカイブ)

