Web開発やクラウドインフラ、CI/CDの設計現場で登場するキーワードに「エフェメラル環境(Ephemeral Environment)」があります。エフェメラルとは英語で「短命の・一時的な」という意味を持ち、プルリクエスト(PR)の作成やブランチへのプッシュに合わせて検証用の環境を自動で新規作成し、レビューやテストが終わった段階で自動破棄する「一時的な使い捨て環境」を指します。
本記事では、エフェメラル環境の基本的な意味と語源、従来の固定ステージング環境との違い、自動作成から破棄までのライフサイクル、Cloudflare Pages・Vercel・GitLab Review Apps・Kubernetes・GitHub Actionsなどの代表的な実装パターン、そして運用時に押さえるべき設計ポイントを画面キャプチャーと図解で解説します。
この記事でわかること
- 「エフェメラル環境(Ephemeral Environment)」の定義と語源、関連するエフェメラル系IT用語との違い
- 従来の常設ステージング環境と比較した際の仕組みの違いと導入メリット
- PR作成・更新・レビュー・クローズに連動する自動ライフサイクルの流れ
- PaaSプレビュー機能・GitLab Review Apps・Kubernetes・GitHub Actions+IaCによる実装例
- データベースの扱い、検索エンジン除外(noindex)、破棄漏れ防止など実務上の設計ポイント
エフェメラル環境(Ephemeral Environment)とは?言葉の意味と定義
エフェメラル(ephemeral)は英語で「短命の」「一時的な」「つかの間の」を意味する形容詞です(ギリシャ語で「1日限りの」を意味する ephemeros が語源)。
ソフトウェア開発やクラウド運用の文脈における「エフェメラル環境(Ephemeral Environment)」とは、機能開発・バグ修正・プルリクエスト(PR)/マージリクエスト(MR)などの特定の作業単位に対してオンデマンドで自動構築され、目的の検証やマージが完了すると自動で削除(破棄)される短命な実行環境を指します。サービスや文脈によっては「プレビュー環境(Preview Environment)」「レビューアプリ(Review Apps)」「動的環境(Dynamic Environment)」「オンデマンド環境」とも呼ばれます。
混同しやすい「エフェメラル」関連IT用語の整理
IT分野では「一時的・使い捨て」という同じ語源から、インフラの各層で「エフェメラル」の名が付く用語が使われています。エフェメラル環境はアプリケーション実行環境全体を指す点が特徴です。
| 用語 | 対象となるレイヤー | 役割と性質 |
|---|---|---|
| エフェメラル環境 (Ephemeral Environment) |
アプリ・インフラ環境全体 | PRやブランチ単位で自動構築され、レビュー・テスト後に自動破棄される一時的な検証環境 |
| エフェメラルストレージ (Ephemeral Storage) |
ディスク・ストレージ層 | 仮想マシンやコンテナの停止・終了と同時にデータが消滅する一時領域(キャッシュや中間ファイル向け) |
| エフェメラルコンテナ (Ephemeral Containers) |
Kubernetes Pod内部 | 稼働中のPodのトラブルシューティング専用に一時的に追加実行するデバッグ用コンテナ |
| エフェメラルポート (Ephemeral Ports) |
ネットワーク(TCP/UDP) | クライアントからの通信時にOSが一時的に自動割り当てし、通信終了後に解放される動的ポート番号 |
従来の固定ステージング環境との違いと導入メリット
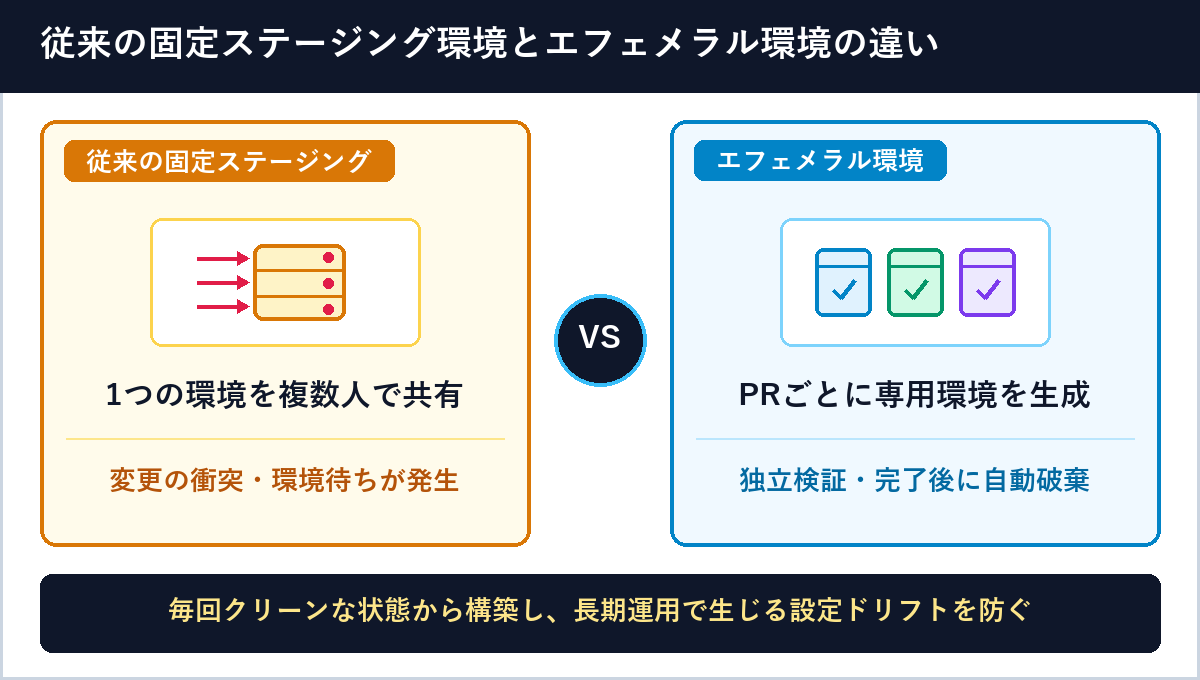
従来の開発フローでは、本番環境(Production)の手前に常時稼働する「固定のステージング環境(Staging)」や「開発環境(Development)」を1つまたは少数用意し、チーム全員で共有して確認を行う構成が取られてきました。この固定環境とエフェメラル環境の構造的な違いを整理すると次のようになります。
| 比較項目 | 従来の固定ステージング環境 | エフェメラル環境 |
|---|---|---|
| 環境の寿命と稼働形態 | 常時稼働(長期間維持) | 作業単位(PR・ブランチ等)で自動作成し、終了後に自動破棄 |
| 複数変更の扱い | 1つの環境に複数人の変更が混在・上書きされやすい | PRごとに独立した環境・URLが発行されるため干渉しない |
| 環境の一貫性(再現性) | 手動設定や過去テストの残骸が蓄積し、本番との差異(設定ドリフト)が生じやすい | コード(IaC・コンテナイメージ)から毎回クリーンな状態で生成される |
| インフラコストの特性 | 夜間や検証していない時間帯も常時課金が発生する | 検証中の時間帯のみリソースが稼働し、破棄後は課金が止まる |
| レビュー・QAの進め方 | 他メンバーの確認が終わるまで「ステージング空き待ち」が発生する | 複数PRを同時並行で実機確認・自動E2Eテストできる |
このようにエフェメラル環境を採用すると、技術面とチーム運用面の双方で以下の利点が得られます。
- 環境待ちと変更衝突の解消:機能ごとに独立したURLとインフラが立ち上がるため、他の開発者の検証作業を待たずに並列でテストやレビューを進められます。
- 設定ドリフト(環境差異)の防止:長期間運用するサーバーに蓄積する手動変更やゴミデータを排除し、常に最新のインフラ定義コードから再現性の高い環境を立ち上げられます。
- 非エンジニアを含めた実機確認の効率化:デザイナー、PM、クライアントなどがローカル開発環境を構築しなくても、発行されたプレビューURLをブラウザで開くだけでUIや文言を確認できます。
- コストの最適化:使用しない時間帯に常設サーバーを動かし続ける無駄を抑え、必要な期間だけクラウドリソースを確保する運用が可能になります。
エフェメラル環境の自動ライフサイクル(作成・更新・破棄の仕組み)
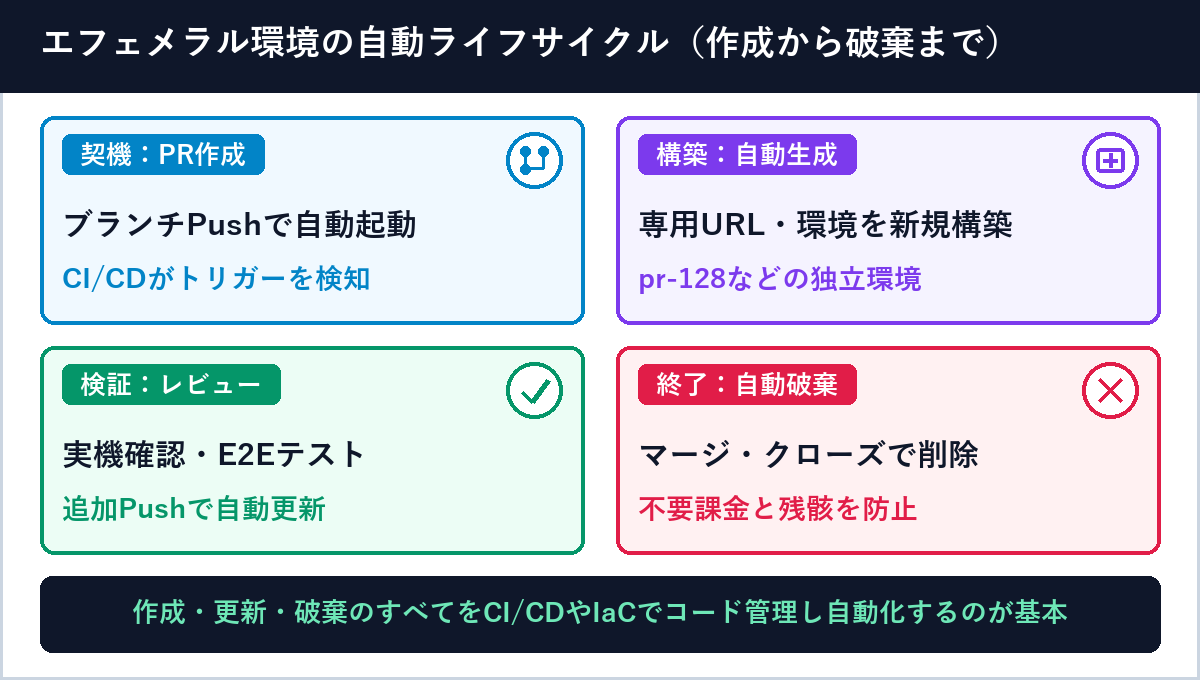
エフェメラル環境は、人間が手動でサーバーを立ち上げて後片付けする仕組みではなく、GitのイベントとCI/CDパイプラインを連動させて「作成 → 更新 → 検証 → 破棄」の4段階を自動化して運用するのが基本構造です。
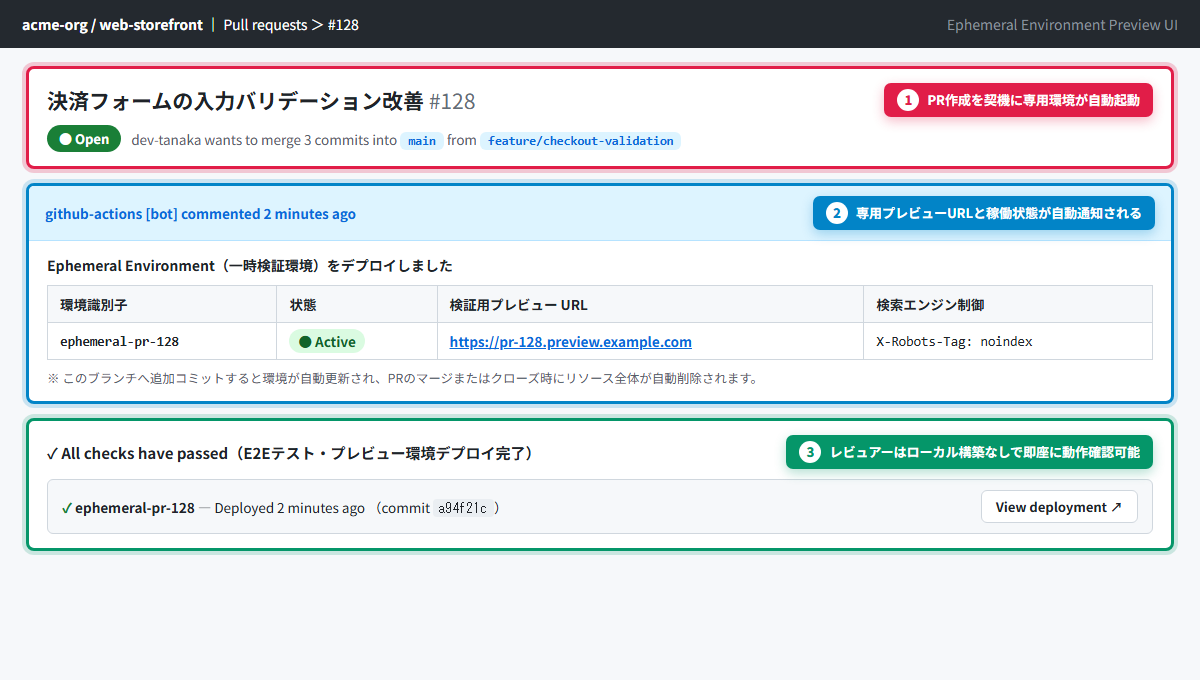
実際の開発チームでは、GitHub のプルリクエスト画面上にプレビュー環境のURLやデプロイ状態が自動で通知されます。以下の画面キャプチャーは、PR作成に連動してエフェメラル環境が展開された状態の画面構成です。開発者が機能ブランチから PR を作成すると(画面内の①)、CI/CD パイプラインが PR 番号に対応した一時環境(例:ephemeral-pr-128)を構築し、専用プレビューURLと検索エンジン制御(X-Robots-Tag: noindex)をPRコメントへ自動投稿します(②)。また、デプロイチェック欄には稼働ステータスと「View deployment」ボタンが表示され、レビュアーはローカル環境を準備せずワンクリックで動作確認できます(③)。
主な実装パターンと代表的サービス・ツール
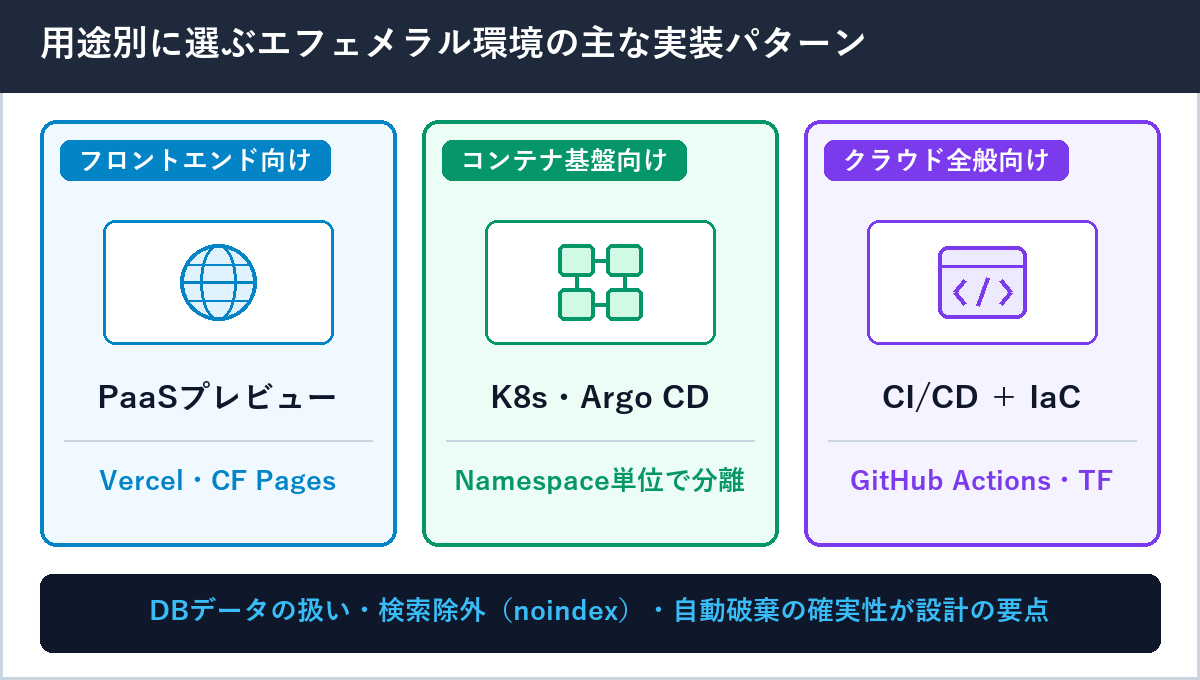
エフェメラル環境の構築方法は、対象システムが静的サイト・フロントエンド中心か、バックエンドAPIやデータベースを含むフルスタック構成かによって大きく3つのパターンに分かれます。
| 実装パターン | 代表的なサービス・技術 | 仕組みの特徴と向いている構成 |
|---|---|---|
| PaaS のプレビューデプロイ機能 | Cloudflare Pages、Vercel、Netlify | Gitリポジトリを連携するだけでPRごとに固有プレビューURLを自動生成・更新。フロントエンドやJamstack、エッジ関数構成で最小限の設定から導入できる |
| Kubernetes + GitOps | Argo CD(Pull Request Generator)、Helm、Kustomize | PRごとに独立した Kubernetes Namespace と Ingress を自動生成・同期し、PRクローズ時に Namespace ごと削除。マイクロサービスやコンテナ基盤に適する |
| CI/CD + IaC(コードによる構築) | GitHub Actions / GitLab CI(Review Apps)+ Terraform / Pulumi / AWS CDK | クラウドのDB・キュー・ストレージ・ネットワークを含めてPR番号単位でプロビジョニングと destroy を実行。複雑なクラウドインフラを丸ごと検証できる |
PaaS 標準機能の仕様例:Cloudflare Pages の Preview deployments
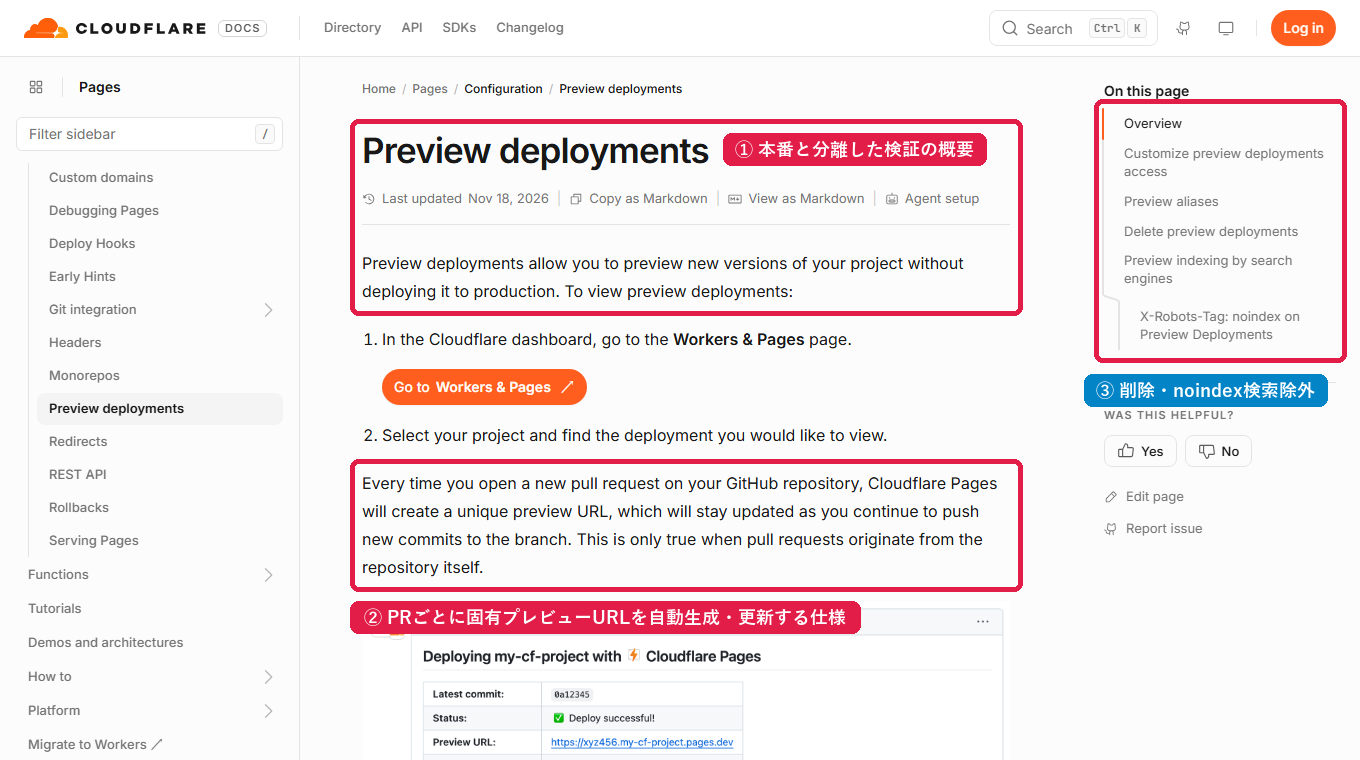
フロントエンドやWebアプリで手軽にエフェメラル環境を体験できる代表例が、Cloudflare Pages や Vercel に標準搭載されているプレビューデプロイ機能です。以下は Cloudflare 公式ドキュメント「Preview deployments」ページの実際の画面キャプチャーです。
画面上部には「本番環境へデプロイせずにプロジェクトの新バージョンを検証できる」という概要が示されており(画面内の①)、本文では「GitHub リポジトリで新しいプルリクエストを開くたびに固有のプレビューURLが自動作成され、ブランチへ追加コミットすると自動更新される」という仕様が明記されています(②)。また右側の目次では、プレビュー環境の削除手順や、検索エンジンによるインデックスを防ぐ X-Robots-Tag: noindex の仕様も確認できます(③)。
GitHub Actions と IaC による自動作成・自動破棄のワークフロー例
バックエンドやクラウドリソースを含めて独自にエフェメラル環境を構築する場合は、GitHub Actions や GitLab CI のイベント分岐と Terraform などの IaC ツールを組み合わせます。
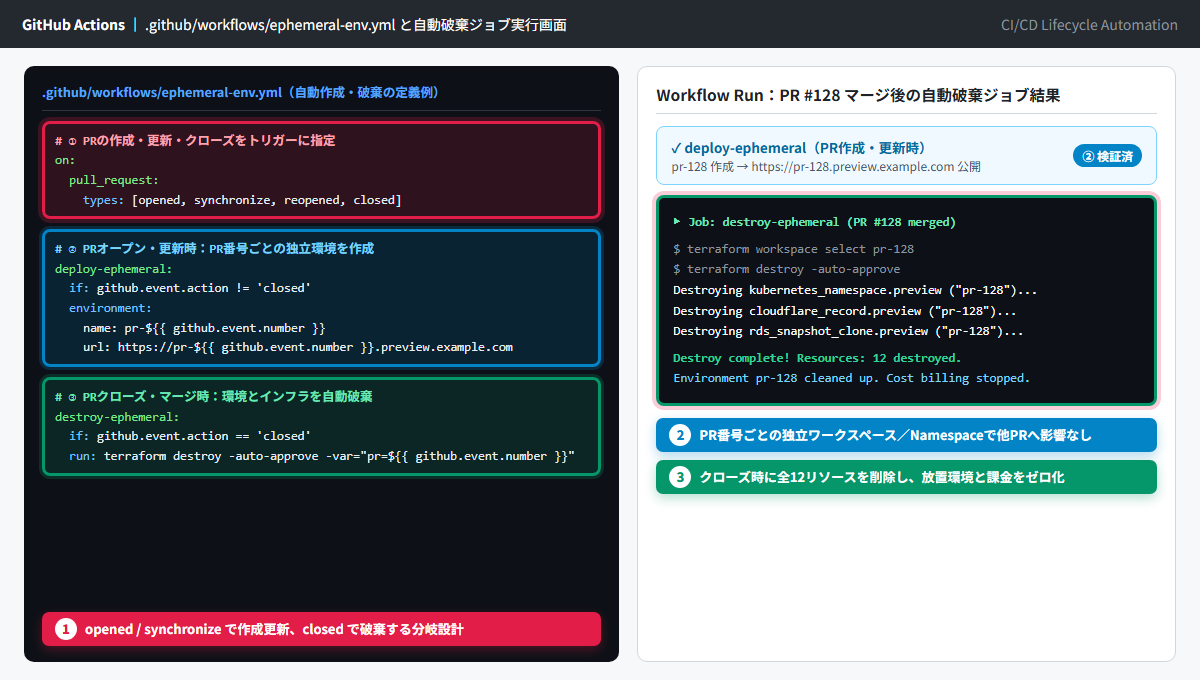
以下の画面キャプチャーは、.github/workflows/ephemeral-env.yml の定義と、PRマージ後に自動破棄ジョブが実行された際の結果画面を並べて示したものです。左側のワークフロー定義で pull_request イベントの types に [opened, synchronize, reopened, closed] を指定し(画面内の①)、クローズ以外のイベントでは PR 番号ごとの独立環境を構築・更新します(②)。PR がマージまたはクローズされたタイミングで destroy-ephemeral ジョブが自動起動し、Namespace・DNSレコード・検証用DBクローン等のリソースをまとめて削除して課金を停止します(③)。
GitHub Actions と Terraform Workspace を組み合わせたワークフロー記述の基本構造は以下の通りです。
name: Ephemeral Environment Lifecycle

on:
  pull_request:
    types: [opened, synchronize, reopened, closed]

jobs:
  deploy-ephemeral:
    if: github.event.action != 'closed'
    runs-on: ubuntu-latest
    environment:
      name: pr-${{ github.event.number }}
      url: https://pr-${{ github.event.number }}.preview.example.com
    steps:
      - uses: actions/checkout@v4
      - name: Provision preview infrastructure
        run: |
          terraform init
          terraform workspace select -or-create pr-${{ github.event.number }}
          terraform apply -auto-approve -var="pr_number=${{ github.event.number }}"

  destroy-ephemeral:
    if: github.event.action == 'closed'
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Destroy preview infrastructure
        run: |
          terraform init
          terraform workspace select pr-${{ github.event.number }}
          terraform destroy -auto-approve -var="pr_number=${{ github.event.number }}"
          terraform workspace select default
          terraform workspace delete pr-${{ github.event.number }}
また、GitLab CI/CD の公式機能「Review Apps」では、environment.on_stop に停止用ジョブを指定し、さらに auto_stop_in で有効期限(TTL)を設定することで、マージ時だけでなく放置された環境の自動停止も宣言的に記述できます。
deploy_review:
  stage: deploy
  script:
    - ./scripts/deploy-preview.sh "$CI_COMMIT_REF_SLUG"
  environment:
    name: review/$CI_COMMIT_REF_SLUG
    url: https://$CI_COMMIT_REF_SLUG.preview.example.com
    on_stop: stop_review
    auto_stop_in: 1 week
  rules:
    - if: $CI_MERGE_REQUEST_ID

stop_review:
  stage: deploy
  script:
    - ./scripts/destroy-preview.sh "$CI_COMMIT_REF_SLUG"
  environment:
    name: review/$CI_COMMIT_REF_SLUG
    action: stop
  rules:
    - if: $CI_MERGE_REQUEST_ID
      when: manual
運用設計で押さえておくべき注意点(DB・コスト・検索除外・アクセス制限)
エフェメラル環境を実務へ導入する際は、アプリケーションのコンテナや静的ファイルだけでなく、周辺のデータ・セキュリティ・コスト管理をあらかじめ設計しておく必要があります。
- データベースとテストデータの扱い:アプリサーバーだけをPRごとに分けても、データベースが共有のままだとスキーマ変更(マイグレーション)が衝突します。環境ごとに軽量な専用DBコンテナを起動してシードデータを投入する方式、同一DBクラスター内でスキーマ/データベース名をPRごとに分離する方式、あるいは Neon・PlanetScale のようなブランチ機能付きDBを利用する方式からシステム規模に合わせて選定します。なお、本番の個人情報を含む実データをそのまま検証環境へコピーする構成は情報管理上避け、匿名化データや合成テストデータを用います。
- 検索エンジンへのインデックス防止とアクセス制御:一時環境が公開URLを持つ場合、検索エンジンのクローラーに収集されると重複コンテンツや未公開機能の露出につながります。HTTPレスポンスヘッダーで
X-Robots-Tag: noindex, nofollowを付与し、さらに社外非公開としたい環境では Basic認証や IP制限、SSOプロキシ(Cloudflare Access や Vercel Deployment Protection 等)を組み合わせます。 - 破棄漏れ(ゾンビ環境)と課金膨張の防止:ワークフローの実行エラーや長期間オープン状態のまま放置されたPRにより、削除されないリソースが残るとクラウド費用が増加します。すべてのリソースへ PR 番号や作成日時のタグを付与し、GitLab の
auto_stop_inや定期実行(cron)のクリーンアップジョブで一定日数経過した環境を自動削除する安全網を設けます。 - 外部フォークPRからのシークレット保護:パブリックリポジトリで外部ユーザーからのフォークPRに対して無制限にデプロイジョブを動かすと、クラウド認証情報やAPIキーが悪用されるリスクがあります。GitHub Actions の仕様上、フォーク発の
pull_requestではシークレットが渡されない保護が働くほか、管理者承認(Required reviewers)を必須にする運用が重要です。
まとめ
「エフェメラル環境(Ephemeral Environment)」の意味と仕組み、固定ステージング環境との違い、自動ライフサイクルおよび実装・運用の要点を解説しました。
本記事の要点まとめ
- エフェメラル環境の定義:PR作成やブランチPushなどの作業単位でオンデマンドに自動構築され、検証・マージ完了後に自動破棄される「一時的な使い捨て検証環境」
- 固定ステージングとの違い:1環境を共有する際に生じる変更衝突・環境待ち・設定ドリフトを解消し、複数変更の並列検証や非エンジニアを含めた実機確認を効率化できる
- 主な実装手段:フロントエンド中心なら Cloudflare Pages・Vercel 等のプレビュー機能、コンテナ基盤なら Kubernetes+Argo CD、クラウド全般なら GitHub Actions/GitLab CI+IaC(Terraform 等)で自動化する
- 設計の注意点:DB分離とテストデータ管理、
X-Robots-Tag: noindexとアクセス制限、TTLによる破棄漏れ防止をあらかじめ組み込むことが安定運用の鍵となる
参照した一次情報(公式ドキュメント)
- GitLab Docs:Review apps(マージリクエスト単位の動的検証環境・on_stop / auto_stop_in 仕様)
- Cloudflare Docs:Cloudflare Pages — Preview deployments(PR連動URL・X-Robots-Tag: noindex 仕様)
- Vercel Docs:Environments — Preview Environment(プレビュー環境の動作仕様)
- GitHub Docs:Deployments and environments(GitHub Actions の環境定義とデプロイ連携)
- Argo CD Docs:ApplicationSet Pull Request Generator(Kubernetes におけるPR連動環境生成)

